 خانه متاورس ایران
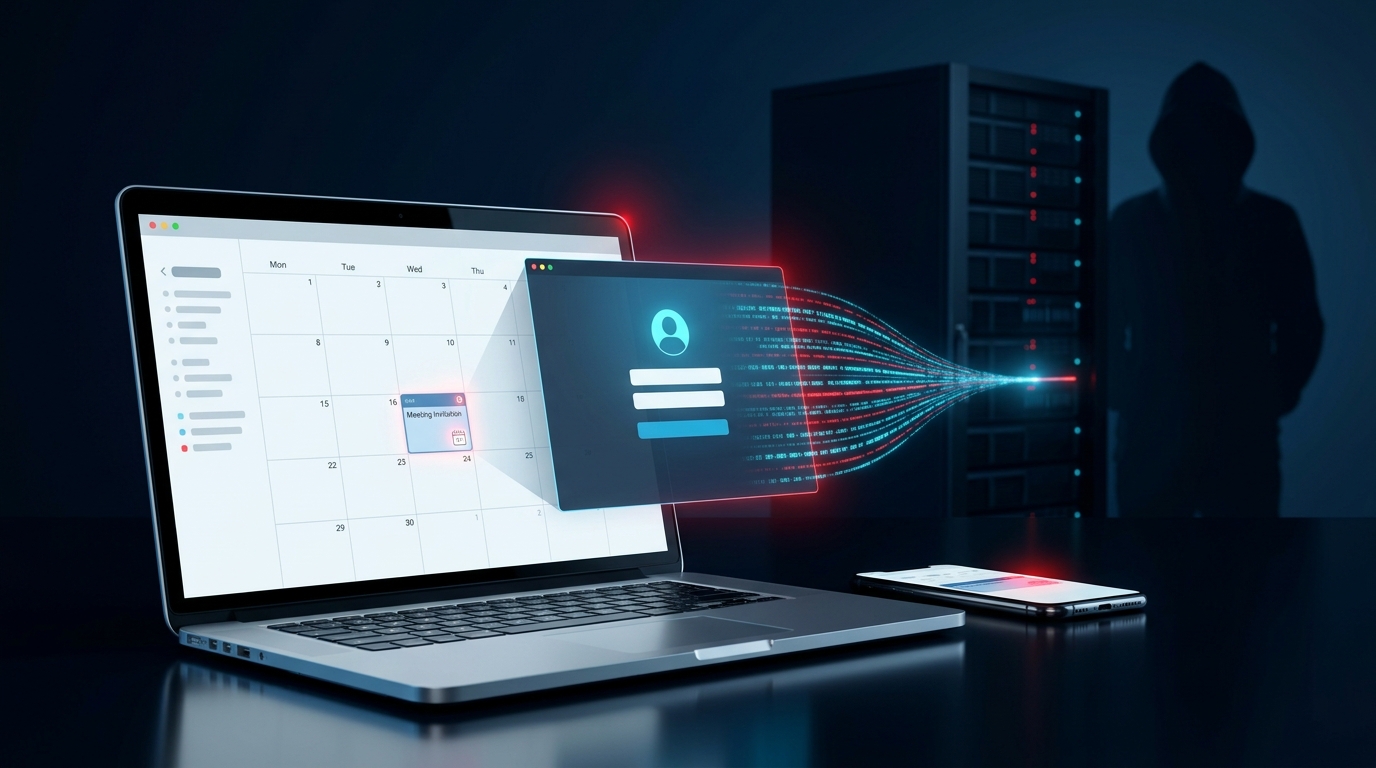
کلاهبرداران اینترنتی روش تازهای برای فریب کاربران پیدا کردهاند: ارسال دعوتنامههای جعلی جلسه، یادآوری تمدید اشتراک یا هشدار پرداخت که مستقیماً در تقویم دیجیتال افراد ظاهر میشوند. این اعلانها ممکن است کاربران را به صفحات ورود جعلی گوگل، مایکروسافت یا پیپال هدایت کنند تا رمز عبور و اطلاعات حساسشان را به سرقت ببرند. کارشناسان امنیتی هشدار میدهند که حتی یک رویداد ناشناس در تقویم میتواند شروع یک کلاهبرداری اینترنتی باشد.
کلاهبرداران اینترنتی روش تازهای برای فریب کاربران پیدا کردهاند: ارسال دعوتنامههای جعلی جلسه، یادآوری تمدید اشتراک یا هشدار پرداخت که مستقیماً در تقویم دیجیتال افراد ظاهر میشوند. این اعلانها ممکن است کاربران را به صفحات ورود جعلی گوگل، مایکروسافت یا پیپال هدایت کنند تا رمز عبور و اطلاعات حساسشان را به سرقت ببرند. کارشناسان امنیتی هشدار میدهند که حتی یک رویداد ناشناس در تقویم میتواند شروع یک کلاهبرداری اینترنتی باشد.
تصور کنید تقویم گوشی یا رایانهتان را باز میکنید و با یادآوری جلسهای روبهرو میشوید که به نظر میرسد فراموشش کردهاید. عنوان رویداد کاملاً عادی است و توضیحات آن از شما میخواهد برای مشاهده جزئیات روی یک لینک کلیک کنید. اما ممکن است این جلسه اصلاً وجود خارجی نداشته باشد.
در روشی که به نام فیشینگ تقویمی شناخته میشود، مجرمان اینترنتی از دعوتنامهها و یادآوریهای تقویم برای جلب اعتماد کاربران استفاده میکنند. هدف این است که فرد بدون شک کردن، روی لینک داخل رویداد کلیک کند و اطلاعات ورود خود را در یک صفحه جعلی وارد کند. این روش از همان ترفندهای قدیمی فیشینگ استفاده میکند، اما بهجای تکیه بر یک ایمیل مشکوک، پیام خود را در محیطی قرار میدهد که بسیاری از کاربران به آن اعتماد دارند: تقویم روزانهشان. روزنامه گاردین در گزارش خود در ۱۱ اکتبر ۲۰۲۶ به افزایش این نوع کلاهبرداری اشاره کرده است.
ماجرا معمولاً با ارسال یک ایمیل حاوی دعوتنامه تقویم آغاز میشود. این دعوتنامه ممکن است به نشانی ایمیل کاری یا شخصی کاربر ارسال شود. بعضی از برنامههای تقویم میتوانند رویدادهای دریافتی را بدون تأیید قبلی کاربر نمایش دهند یا به تقویم اضافه کنند. در نتیجه، ممکن است یک رویداد مشکوک حتی زمانی که کاربر هنوز ایمیل اصلی را باز نکرده است، در تقویمش ظاهر شود. مجرمان از همین ویژگی سوءاستفاده میکنند. آنها میدانند که کاربران معمولاً به رویدادهای تقویم توجه میکنند و احتمال دارد یک یادآوری جلسه را معتبرتر از یک ایمیل ناشناس بدانند.
گاهی نیز از سرویسهای واقعی برگزاری جلسه آنلاین برای ارسال دعوتنامه استفاده میشود. این کار میتواند تشخیص پیام جعلی را دشوارتر کند؛ زیرا ظاهر دعوتنامه لزوماً غیرعادی نیست.
این دعوتنامهها همیشه با عنوان «جلسه کاری» ظاهر نمیشوند. گاهی موضوع آنها به مسائل روزمره و فوری مربوط است؛ مواردی که ممکن است کاربر را به واکنش سریع وادار کنند. نمونههایی از عنوانهای مشکوک عبارتاند از:
در توضیحات چنین رویدادهایی ممکن است لینکی برای ورود به حساب، لغو پرداخت یا تماس با پشتیبانی درج شده باشد. نکته مهم این است که وجود نام یک شرکت مشهور در عنوان یا متن دعوتنامه، اصالت آن را ثابت نمیکند. کلاهبرداران میتوانند از نام برندها، ظاهر آشنا و حتی نشانههای گرافیکی برای معتبر جلوه دادن پیام استفاده کنند.
هدف این حملات معمولاً فریب دادن کاربر برای انجام کاری است که اطلاعات حساسش را در اختیار مهاجم قرار میدهد. برای مثال، کاربر ممکن است روی لینکی کلیک کند که ظاهراً به صفحه ورود مایکروسافت یا گوگل تعلق دارد. اما صفحه بازشده در واقع نسخهای جعلی است که برای جمعآوری نام کاربری و رمز عبور طراحی شده است. در روش دیگری، دعوتنامه از کاربر میخواهد با شمارهای تماس بگیرد تا پرداختی را لغو کند یا مشکل حسابش را برطرف سازد. فردی که پاسخ میدهد ممکن است خود را کارشناس پشتیبانی معرفی کند و از قربانی اطلاعات حساب یا سایر جزئیات حساس را بخواهد. اگر اطلاعات ورود به سرقت برود، مهاجمان ممکن است تلاش کنند به ایمیل کاری، حسابهای دیگر یا اطلاعات شخصی فرد دسترسی پیدا کنند. به همین دلیل، یک رویداد تقویم ظاهراً بیاهمیت میتواند پیامدهایی فراتر از همان تقویم داشته باشد.
بسیاری از کاربران یاد گرفتهاند که به ایمیلهای ناشناس، لینکهای عجیب و پیامهای فوری مشکوک باشند. اما تقویم معمولاً ابزاری برای مدیریت کارها و قرارهای واقعی است و کمتر کسی انتظار دارد از آن برای فریب استفاده شود. کلاهبرداران دقیقاً از همین اعتماد استفاده میکنند. یک رویداد ممکن است در کنار قرار ملاقات پزشک، جلسه کاری یا برنامه روزانه خانواده نمایش داده شود. همین همجواری میتواند باعث شود کاربر بدون بررسی فرستنده، توضیحات رویداد را معتبر فرض کند. حتی ابزارهای امنیتی نیز ممکن است در شناسایی برخی دعوتنامهها با مشکل روبهرو شوند؛ بهخصوص وقتی پیام از طریق سرویسهای معتبر ارسال شده باشد و ظاهر آن شبیه یک دعوتنامه عادی باشد. این موضوع نشان میدهد که امنیت حسابهای آنلاین فقط به مراقبت از ایمیل محدود نمیشود. هر ابزاری که لینک، فایل یا درخواست ورود به حساب را نمایش میدهد، میتواند به مسیری برای فریب کاربران تبدیل شود.
دیدن یک رویداد ناشناس به این معنی نیست که حساب شما هک شده است. تا زمانی که روی لینک خطرناک کلیک نکردهاید یا اطلاعات حساسی در اختیار مهاجم نگذاشتهاید، ممکن است حمله هنوز موفق نشده باشد. برای کاهش خطر، این نکات را رعایت کنید:
اگر فقط رویداد را مشاهده کردهاید، لزوماً به معنی سرقت اطلاعات نیست. اما اگر رمز عبور خود را در یک صفحه مشکوک وارد کردهاید، بهتر است فوراً از وبسایت یا برنامه رسمی سرویس مربوطه رمز را تغییر دهید. همچنین نشستهای فعال حساب را بررسی کنید، دسترسی دستگاههای ناشناس را لغو کنید و در صورت امکان تأیید هویت دومرحلهای را فعال کنید. اگر از همان رمز عبور برای حسابهای دیگر استفاده کردهاید، رمز آن حسابها را نیز تغییر دهید. اگر اطلاعات بانکی یا پرداختی خود را در اختیار فردی ناشناس گذاشتهاید، با بانک یا ارائهدهنده خدمات پرداخت از طریق کانال رسمی تماس بگیرید.
قرار نیست هر دعوتنامهای را خطرناک بدانیم یا از تقویم دیجیتال استفاده نکنیم. این ابزارها همچنان برای مدیریت زمان و هماهنگی کارها مفید هستند. نکته اصلی این است که ظاهر آشنا، نشانه قطعی اعتبار نیست. حتی اگر یک رویداد در تقویم شما نمایش داده شود، باید فرستنده، موضوع و درخواستهای آن را بررسی کنید؛ بهخصوص اگر از شما میخواهد فوراً وارد حساب شوید، پرداختی را لغو کنید یا اطلاعات شخصی خود را ارائه دهید.
کلاهبرداری با دعوتنامههای تقویم نشان میدهد مجرمان اینترنتی برای فریب کاربران به روشهای تازهای روی آوردهاند. آنها از اعتماد مردم به ابزارهای روزمره مانند تقویم، ایمیل و سرویسهای جلسه آنلاین استفاده میکنند تا کاربران را به صفحات جعلی بکشانند. مهمترین راه مقابله با این روش ساده است: هر رویداد ناشناس را معتبر فرض نکنید و از طریق لینکهای داخل دعوتنامههای مشکوک وارد حسابهای خود نشوید.
در دنیایی که قرارهای کاری، یادآوری پرداختها و برنامههای شخصی همگی در تقویم دیجیتال جمع شدهاند، کمی مکث و بررسی میتواند مانع سرقت اطلاعات و دسترسی غیرمجاز به حسابها شود.
برای مطالعه مقالات بیشتر به سایت خانه متاورس ایران سر بزنید.