 خانه متاورس ایران
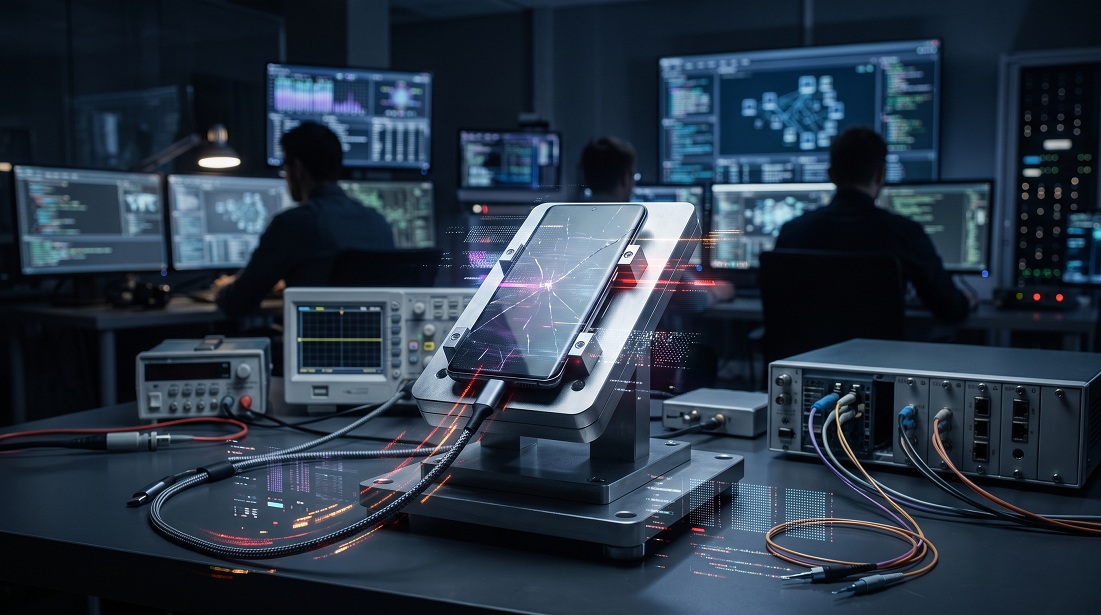
گوشی پرچمدار Samsung Galaxy S26 در دومین روز مسابقه امنیتی Pwn2Own Ireland 2026، سه بار توسط پژوهشگران امنیتی هک شد. در این روز، محققان در مجموع از ۴۵ آسیبپذیری ناشناخته استفاده کردند و ۲۳۲ هزار و ۵۰۰ دلار جایزه گرفتند. البته این اتفاق در یک مسابقه کنترلشده امنیتی رخ داده و به معنی هک شدن گسترده گوشیهای کاربران عادی نیست؛ اما نشان میدهد حتی گوشیهای بهروز و پیشرفته هم میتوانند نقاط ضعف پنهانی داشته باشند.
گوشی پرچمدار Samsung Galaxy S26 در دومین روز مسابقه امنیتی Pwn2Own Ireland 2026، سه بار توسط پژوهشگران امنیتی هک شد. در این روز، محققان در مجموع از ۴۵ آسیبپذیری ناشناخته استفاده کردند و ۲۳۲ هزار و ۵۰۰ دلار جایزه گرفتند. البته این اتفاق در یک مسابقه کنترلشده امنیتی رخ داده و به معنی هک شدن گسترده گوشیهای کاربران عادی نیست؛ اما نشان میدهد حتی گوشیهای بهروز و پیشرفته هم میتوانند نقاط ضعف پنهانی داشته باشند.
گوشیهای هوشمند امروزی فقط وسیلهای برای تماس و پیام نیستند. عکسهای شخصی، حسابهای بانکی، پیامها، شبکههای اجتماعی و بخش بزرگی از اطلاعات روزمره ما روی همین دستگاهها قرار دارد. به همین دلیل، پیدا کردن راههایی برای نفوذ به گوشیهای جدید اهمیت زیادی دارد. در مسابقه Pwn2Own Ireland 2026، پژوهشگران امنیتی تلاش میکنند محصولات واقعی را در شرایط کنترلشده مورد آزمایش قرار دهند و اگر موفق شوند راهی برای نفوذ پیدا کنند، جایزه دریافت میکنند. در دومین روز این مسابقه، Galaxy S26 سه بار مورد نفوذ موفق قرار گرفت.
ماجرا فقط به سامسونگ محدود نبود. در مجموع، پژوهشگران امنیتی در روز دوم مسابقه توانستند از ۴۵ آسیبپذیری ناشناخته استفاده کنند و مجموعاً ۲۳۲ هزار و ۵۰۰ دلار جایزه دریافت کردند. در این رقابت، علاوه بر گوشیهای هوشمند، محصولاتی مانند دستگاههای خانه هوشمند، تجهیزات مرتبط با هوش مصنوعی و محصولات دیگر نیز مورد آزمایش قرار گرفتند. هدف اصلی این مسابقه پیدا کردن ضعفها قبل از آن است که مجرمان سایبری بتوانند از آنها در دنیای واقعی استفاده کنند.
نه، دستکم این خبر بهتنهایی چنین چیزی را نشان نمیدهد. یکی از نکات مهم درباره Pwn2Own این است که هکها در محیط آزمایشگاهی و تحت قوانین مشخص مسابقه انجام میشوند. پژوهشگران باید شرایط تعیینشده مسابقه را رعایت کنند و پس از موفقیت نیز جزئیات آسیبپذیریها در اختیار سازندگان قرار میگیرد تا فرصت برطرف کردن مشکلات را داشته باشند. طبق قوانین Pwn2Own، شرکتهای سازنده معمولاً تا ۹۰ روز برای رفع مشکلات پیش از انتشار عمومی جزئیات فرصت دارند. بنابراین نباید از این خبر نتیجه گرفت که هر فردی میتواند همین حالا وارد Galaxy S26 کاربران شود.
اهمیت ماجرا بیشتر در این است که نشان میدهد بهروز بودن گوشی به معنی شکستناپذیر بودن آن نیست. شرکتهای بزرگ برای افزایش امنیت گوشیها میلیاردها دلار هزینه میکنند و دائماً سیستمعامل و برنامههای خود را بهروزرسانی میکنند. با این حال، نرمافزارهای پیچیده ممکن است همچنان نقاط ضعفی داشته باشند که حتی سازندگان نیز از وجودشان خبر ندارند. این همان چیزی است که در دنیای امنیت سایبری به آن آسیبپذیری «روز صفر» گفته میشود؛ یعنی مشکلی که پیش از شناسایی و رفع شدن، ممکن است برای سازنده ناشناخته باشد. برای کاربران عادی، مهمترین نتیجه این اتفاق توجه بیشتر به امنیت گوشی هوشمند و نصب بهموقع بهروزرسانیهای رسمی است.
در همان روز، محصولات دیگری نیز مورد آزمایش قرار گرفتند. برای مثال، یکی از تیمها موفق شد یک سیستم صوتی Sonos Era 300 را در کمتر از یک دقیقه مورد نفوذ قرار دهد. پژوهشگران همچنین سراغ دستگاه خانه هوشمند Home Assistant Green و زیرساختهای مرتبط با هوش مصنوعی رفتند. این موضوع نشان میدهد میدان حملات سایبری دیگر فقط به کامپیوتر و تلفن همراه محدود نیست و دستگاههای مختلفی که به اینترنت متصل هستند، میتوانند هدف آزمایشهای امنیتی قرار بگیرند.
در برخی گزارشهای غیررسمی، ادعا شده بود که Galaxy S26 با ارسال یک ایمیل هک شده است. اما این ادعا در گزارش معتبر مربوط به روز دوم مسابقه تأیید نشده است. حتی بررسیهای بعدی نیز هشدار دادهاند که روش دقیق نفوذ به گوشی در این آزمایشها بهطور عمومی مشخص نشده و نباید ادعای «هک با یک ایمیل» را بهعنوان واقعیت قطعی منتشر کرد. بنابراین نکته قابل اتکای خبر این است: Galaxy S26 در محیط کنترلشده Pwn2Own چند بار با موفقیت مورد نفوذ قرار گرفت؛ اما روش دقیق حمله و اینکه آیا از ایمیل استفاده شده، تأیید نشده است.
اگرچه این خبر به معنی وجود یک حمله گسترده علیه کاربران Galaxy S26 نیست، اما چند عادت ساده میتواند امنیت گوشی را بیشتر کند. اول از همه، بهروزرسانیهای رسمی گوشی را نادیده نگیرید. بسیاری از این بهروزرسانیها فقط امکانات جدید اضافه نمیکنند و برای برطرف کردن مشکلات امنیتی نیز منتشر میشوند. همچنین بهتر است:
برای آشنایی بیشتر با اصول امنیت سایبری، منابع آموزشی معتبر میتوانند اطلاعات ساده و کاربردی در اختیار کاربران قرار دهند.
شاید در نگاه اول اینکه یک گوشی پرچمدار سه بار هک شده، خبر ترسناکی به نظر برسد؛ اما بخش مثبت ماجرا این است که این حملات در یک محیط کنترلشده انجام شدهاند. پژوهشگران امنیتی دقیقاً به همین دلیل چنین مسابقاتی را برگزار میکنند: پیدا کردن نقاط ضعف قبل از اینکه مجرمان سایبری آنها را کشف کنند. هرچه این مشکلات زودتر پیدا شوند، سازندگان فرصت بیشتری برای برطرف کردن آنها خواهند داشت. برای کاربران نیز پیام اصلی ساده است: هیچ گوشی یا دستگاه متصل به اینترنتی را نباید کاملاً بینقص و نفوذناپذیر تصور کرد. رعایت اصول امنیت موبایل و نصب بهموقع بهروزرسانیها، همچنان یکی از سادهترین راهها برای کاهش خطر حملات سایبری است.
Galaxy S26 در دومین روز Pwn2Own Ireland 2026 سه بار توسط پژوهشگران امنیتی مورد نفوذ موفق قرار گرفت و در مجموع، ۴۵ آسیبپذیری ناشناخته در محصولات مختلف این مسابقه مورد استفاده قرار گرفت. این اتفاق به معنی هک گسترده گوشیهای کاربران نیست، اما یک یادآوری مهم دارد: حتی پیشرفتهترین دستگاهها هم ممکن است ضعفهایی داشته باشند و امنیت یک فرایند همیشگی است، نه یک ویژگی که یکبار برای همیشه فعال شود.
برای مطالعه مقالات بیشتر به سایت خانه متاورس ایران سر بزنید.