 خانه متاورس ایران
کلاهبرداری اینترنتی
پژوهشگران امنیت سایبری از بستری به نام ROMULUS پرده برداشتهاند که مجرمان سایبری از آن برای انتشار بدافزارهایی مانند LegionLoader استفاده میکنند. این بستر با نمایش صفحههای جعلی، کاربران را فریب میدهد تا تصور کنند برای رفع یک مشکل یا تکمیل یک فرایند باید دستورهایی را روی رایانه خود اجرا کنند. در واقع، همین اقدام میتواند راه را برای ورود بدافزار و سرقت اطلاعات باز کند. این روش نشان میدهد که مجرمان سایبری بیش از گذشته از فریب کاربران برای آلودهکردن دستگاههایشان استفاده میکنند.
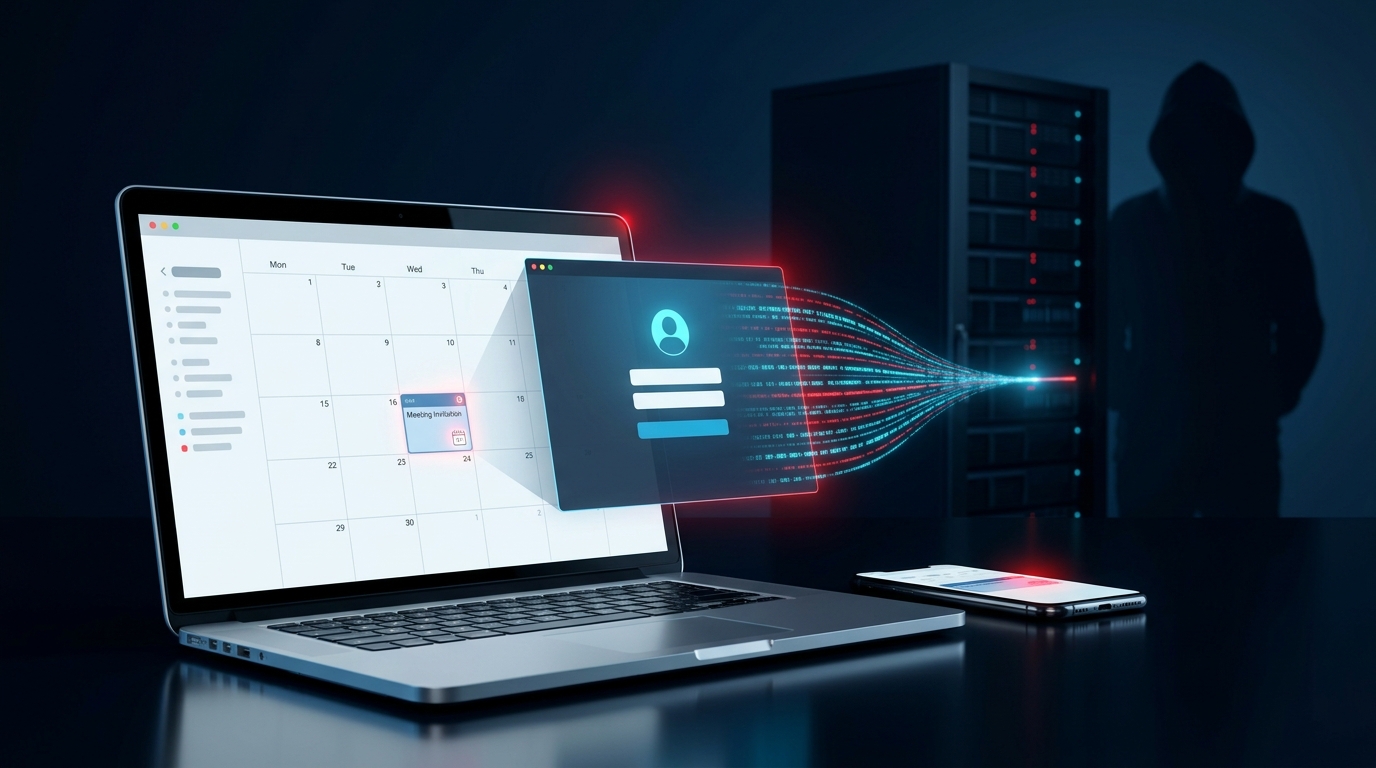
کلاهبرداران اینترنتی روش تازهای برای فریب کاربران پیدا کردهاند: ارسال دعوتنامههای جعلی جلسه، یادآوری تمدید اشتراک یا هشدار پرداخت که مستقیماً در تقویم دیجیتال افراد ظاهر میشوند. این اعلانها ممکن است کاربران را به صفحات ورود جعلی گوگل، مایکروسافت یا پیپال هدایت کنند تا رمز عبور و اطلاعات حساسشان را به سرقت ببرند. کارشناسان امنیتی هشدار میدهند که حتی یک رویداد ناشناس در تقویم میتواند شروع یک کلاهبرداری اینترنتی باشد.
کلاهبرداریهای اینترنتی فقط به پیامکهای جعلی یا صفحات بانکی محدود نمیشوند؛ حالا گیمرها هم به یکی از اهداف مهم کلاهبرداران تبدیل شدهاند. تحقیقات Malwarebytes نشان میدهد کلاهبرداران با جعل نام بازیها و سرویسهای محبوبی مانند Roblox، Steam، Discord و Minecraft، کاربران را به سمت لینکها و صفحات جعلی هدایت میکنند؛ برخی از این کلاهبرداریها نیز میتوانند خسارت مالی سنگینی به همراه داشته باشند.
سازمان UK Finance با همکاری بانکهای بزرگ بریتانیا، کمپین ملی جدیدی را برای توسعه هویت دیجیتال و ارتقای امنیت خدمات مالی راهاندازی کرده است. این طرح با هدف مقابله با افزایش کلاهبرداریهای آنلاین، سرقت هویت و حملات فیشینگ، به دنبال ایجاد یک سیستم احراز هویت دیجیتال امن، استاندارد و یکپارچه برای شهروندان است. کارشناسان معتقدند این اقدام میتواند نقطه عطفی در افزایش امنیت بانکداری دیجیتال و کاهش خسارتهای ناشی از جرایم سایبری باشد.
.png "Scam Alert")
در آستانه روز ولنتاین (۱۴ فوریه)، گزارش جدید شرکت امنیتی BitSight نشان میدهد مهاجمان سایبری کمپینهای گستردهای از ایمیلها و پیامهای فیشینگ موضوعمحور را راهاندازی کردهاند. این حملات با سوءاستفاده از فضای احساسی و پیشنهادهای جعلی هدیه، کاربران را به صفحات مخرب هدایت میکنند و با هدف سرقت اطلاعات شخصی و مالی انجام میشوند. کارشناسان امنیتی نسبت به افزایش این تهدیدات فصلی هشدار دادهاند.
پلیس فتا نسبت به افزایش چشمگیر ارسال لینکهای جعلی و آلوده از طریق پیامک و پیامرسانها هشدار داد. به گفته مقامهای رسمی، مجرمان سایبری با ترفندهایی مانند پیامهای قضایی، ویدیوهای فریبنده و اطلاعیههای جعلی، کاربران را به کلیک روی لینکهای مخرب ترغیب کرده و از این طریق اقدام به سرقت اطلاعات شخصی و بانکی میکنند.