 خانه متاورس ایران
سرقت رمز عبور
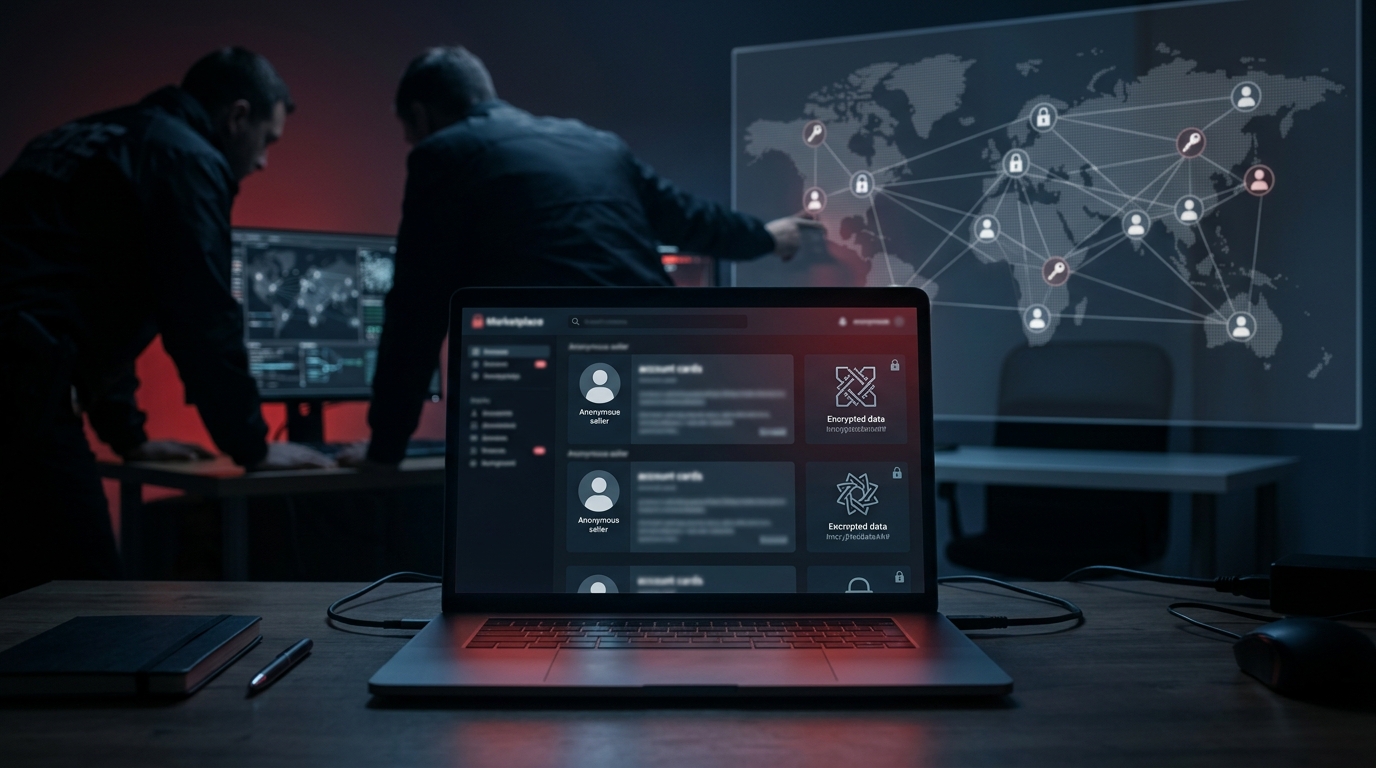
در پی همکاری میان پلیس مقدونیه شمالی و پلیس فدرال آمریکا (FBI)، فردی ۲۰ ساله که به اداره بازار غیرقانونی اینترنتی OLVX متهم است، شناسایی شد. این پلتفرم برای خریدوفروش اطلاعات شخصی سرقتشده، نامهای کاربری، رمزهای عبور و ابزارهای مورد استفاده در جرایم اینترنتی فعالیت میکرد. طبق اطلاعات منتشرشده از سوی مقامهای مقدونیه شمالی، این بازار بیش از ۱٬۵۰۰ حساب فروشنده داشته و اطلاعات کاربران و ابزارهای مجرمانه در آن معامله میشده است. با این حال، اتهامهای مطرحشده بهتنهایی به معنی اثبات مجرمیت متهم نیستند.
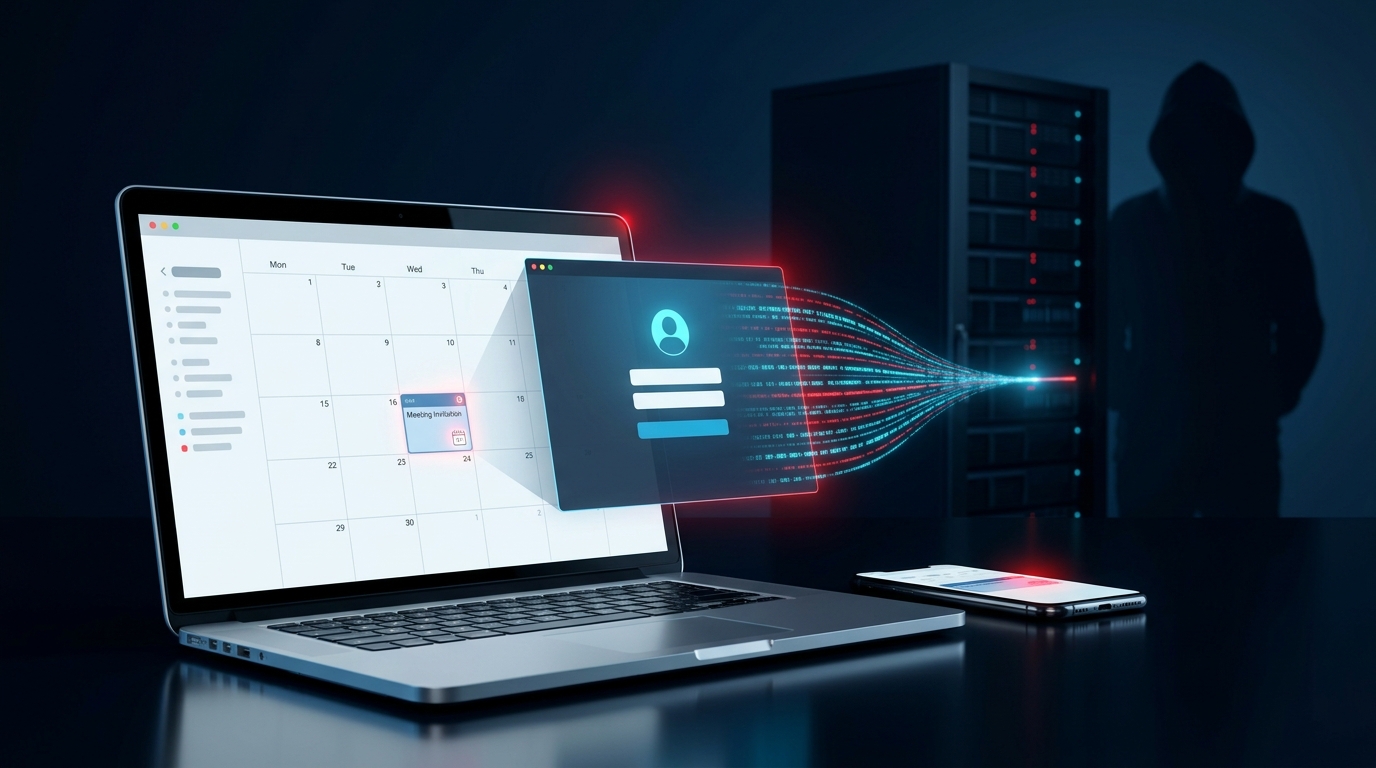
کلاهبرداران اینترنتی روش تازهای برای فریب کاربران پیدا کردهاند: ارسال دعوتنامههای جعلی جلسه، یادآوری تمدید اشتراک یا هشدار پرداخت که مستقیماً در تقویم دیجیتال افراد ظاهر میشوند. این اعلانها ممکن است کاربران را به صفحات ورود جعلی گوگل، مایکروسافت یا پیپال هدایت کنند تا رمز عبور و اطلاعات حساسشان را به سرقت ببرند. کارشناسان امنیتی هشدار میدهند که حتی یک رویداد ناشناس در تقویم میتواند شروع یک کلاهبرداری اینترنتی باشد.
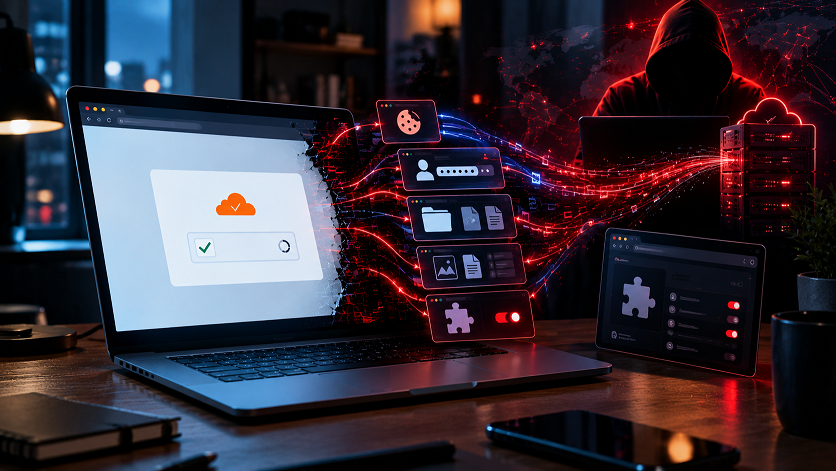
بیش از ۱۰۰ وبسایت قانونی توسط مهاجمان سایبری آلوده شدهاند تا کاربران را با یک صفحه جعلی شبیه تأیید امنیتی Cloudflare فریب دهند. این صفحه از کاربر میخواهد برای اثبات اینکه ربات نیست، یک دستور را اجرا کند؛ اما پشت این درخواست ساده، نصب بدافزار LunexStealer قرار دارد. این بدافزار میتواند اطلاعات مرورگر، کوکیها، اطلاعات ورود و حتی فایلهای موجود روی سیستم را در اختیار مهاجمان قرار دهد.
گزارشهای تازه امنیتی در تاریخ ۲۶ فوریه ۲۰۲۶ نشان میدهد بدافزاری با نام OpenClaw از طریق ترفندهای جدید مهندسی اجتماعی در حال انتشار است. این بدافزار با فریب کاربران و القای نیاز به وارد کردن رمز عبور سیستم، زمینه نصب مخفیانه بدافزار AMOS را فراهم میکند. کارشناسان هشدار دادهاند که این کمپین میتواند کاربران عادی و حتی سازمانها را هدف قرار دهد و بر ضرورت تقویت امنیت سایبری و افزایش آگاهی درباره مهندسی اجتماعی تأکید کردهاند.