 خانه متاورس ایران
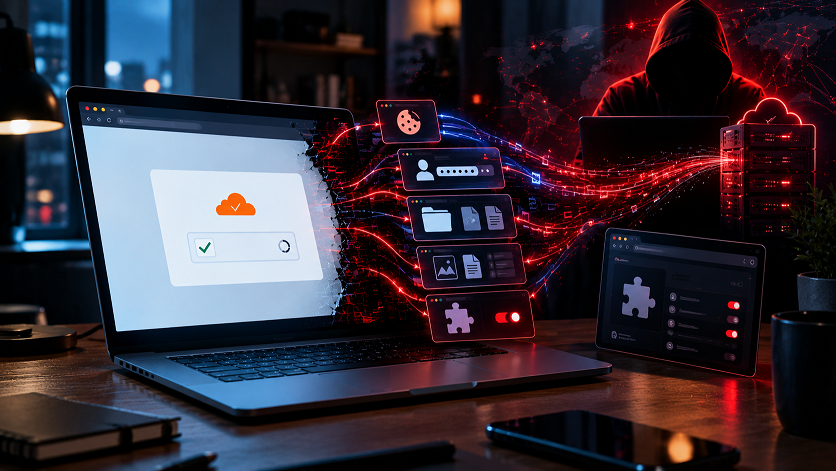
بیش از ۱۰۰ وبسایت قانونی توسط مهاجمان سایبری آلوده شدهاند تا کاربران را با یک صفحه جعلی شبیه تأیید امنیتی Cloudflare فریب دهند. این صفحه از کاربر میخواهد برای اثبات اینکه ربات نیست، یک دستور را اجرا کند؛ اما پشت این درخواست ساده، نصب بدافزار LunexStealer قرار دارد. این بدافزار میتواند اطلاعات مرورگر، کوکیها، اطلاعات ورود و حتی فایلهای موجود روی سیستم را در اختیار مهاجمان قرار دهد.
بیش از ۱۰۰ وبسایت قانونی توسط مهاجمان سایبری آلوده شدهاند تا کاربران را با یک صفحه جعلی شبیه تأیید امنیتی Cloudflare فریب دهند. این صفحه از کاربر میخواهد برای اثبات اینکه ربات نیست، یک دستور را اجرا کند؛ اما پشت این درخواست ساده، نصب بدافزار LunexStealer قرار دارد. این بدافزار میتواند اطلاعات مرورگر، کوکیها، اطلاعات ورود و حتی فایلهای موجود روی سیستم را در اختیار مهاجمان قرار دهد.
تصور کنید وارد یک وبسایت معمولی میشوید و ناگهان صفحهای ظاهر میشود که از شما میخواهد یک بررسی امنیتی را انجام دهید. ظاهر صفحه کاملاً شبیه همان پیامهایی است که کاربران بارها هنگام ورود به سایتها دیدهاند؛ همان صفحهای که میگوید باید مشخص شود شما انسان هستید، نه یک ربات. اما این بار ماجرا متفاوت است. بر اساس بررسی تیم واکنش اضطراری رایانهای اوکراین یا CERT-UA، بیش از ۱۰۰ وبسایت قانونی دستکاری شدهاند تا چنین صفحه جعلیای را به بازدیدکنندگان نشان دهند. هدف نهایی این حمله، فریب کاربر و نصب یک بدافزار سرقت اطلاعات روی کامپیوتر اوست.
مهاجمان در این حمله تلاش نکردهاند کاربر را با یک فایل عجیب یا ایمیل مشکوک گرفتار کنند. آنها از چیزی استفاده کردهاند که برای بسیاری از کاربران کاملاً عادی به نظر میرسد: بررسی امنیتی Cloudflare. کاربر پس از ورود به سایت آلوده، با یک صفحه جعلی روبهرو میشود. این صفحه وانمود میکند برای ادامه کار باید یک دستور را اجرا کنید. مشکل دقیقاً همینجاست. اگر کاربر دستور پیشنهادی را اجرا کند، به جای اینکه فقط یک بررسی امنیتی انجام شود، یک فایل مخرب از سرور مهاجمان دانلود و روی سیستم نصب میشود. کارشناسان این روش فریب را ClickFix مینامند؛ روشی که در آن هکر به جای اجرای مستقیم حمله، خود قربانی را متقاعد میکند کاری انجام دهد که به نفع مهاجم است.
بدافزاری که در این کمپین توزیع میشود LunexStealer نام دارد. کار اصلی آن سرقت اطلاعات است؛ یعنی اطلاعاتی که ممکن است روی مرورگر یا کامپیوتر کاربر ذخیره شده باشد. این بدافزار میتواند سراغ مواردی مانند:
برود. در برخی حالتها، این بدافزار حتی میتواند به مهاجمان اجازه دهد از طریق یک افزونه مخرب، مرورگر را از راه دور کنترل کنند و به فایلهای موجود روی سیستم نیز دسترسی پیدا کنند. به همین دلیل، خطر این حمله فقط نصب یک بدافزار ساده نیست؛ اگر اطلاعات ورود یا کوکیهای حساس سرقت شوند، مهاجم ممکن است بتواند به حسابهای آنلاین قربانی نیز دسترسی پیدا کند.
یکی از دلایلی که این حمله میتواند برای کاربران خطرناک باشد، ظاهر طبیعی آن است. بسیاری از افراد هنگام دیدن یک صفحه تأیید امنیتی، بدون فکر کردن زیاد مراحل نمایشدادهشده را دنبال میکنند. هکرها دقیقاً از همین عادت استفاده کردهاند. صفحه جعلی تلاش میکند کاربر تصور کند انجام یک مرحله اضافی برای تأیید انسان بودنش کاملاً طبیعی است. در حالی که سرویسهای معتبر برای تأیید هویت کاربر، از او نمیخواهند دستورات ناشناس را در سیستم خود اجرا کند.
بررسی CERT-UA نشان میدهد مهاجمان حتی در نحوه نمایش صفحه جعلی نیز دقت کردهاند. در حالت فعال، این صفحه برای برخی کاربران ویندوز که از طریق موتورهای جستوجو وارد سایت میشوند نمایش داده میشود و برای جلوگیری از جلب توجه بیش از حد، یک کاربر ممکن است این صفحه را بیشتر از دو بار در یک بازه ۱۲ ساعته مشاهده نکند. این روش باعث میشود حمله کمتر شبیه یک کمپین گسترده و آشکار به نظر برسد.
یکی از بخشهای جالب این حمله، استفاده از یک افزونه مخرب مرورگر با نام LUNARAXE است. این افزونه خودش را شبیه یک ابزار مرتبط با Microsoft Office Word معرفی میکند، اما در واقع میتواند اطلاعات مرورگر را جمعآوری کند و حتی امکان کنترل برخی فعالیتهای مرورگر را در اختیار مهاجم قرار دهد. به زبان ساده، ممکن است کاربر فکر کند فقط یک مرحله امنیتی را انجام داده، اما در پشت صحنه ابزارهایی روی سیستم او فعال شده باشند که اطلاعات بیشتری را در اختیار مهاجم قرار میدهند.
مهمترین نکته برای کاربران بسیار ساده است:
اگر یک صفحه اینترنتی از شما خواست دستوری را در Run ویندوز، PowerShell یا ابزارهای مشابه وارد کنید، آن را اجرا نکنید.
حتی اگر صفحه ظاهری کاملاً حرفهای داشته باشد یا نام یک شرکت معروف روی آن دیده شود. همچنین بهتر است:
برای آشنایی بیشتر با روشهای محافظت از اطلاعات شخصی، مطالعه مطالب مرتبط با امنیت سایبری میتواند مفید باشد.
شاید مهمترین نکته این خبر این باشد که برای گرفتار شدن در حملههای پیچیده، همیشه لازم نیست کاربر متخصص نباشد. گاهی تنها چیزی که مهاجم نیاز دارد، یک کلیک یا اجرای یک دستور از طرف خود قربانی است. در این کمپین، هکرها تلاش کردهاند یک صفحه کاملاً آشنا را به یک دام تبدیل کنند. بنابراین اگر هنگام ورود به یک سایت با صفحهای مواجه شدید که از شما میخواهد برای «تأیید انسان بودن» یک دستور را کپی و اجرا کنید، بهتر است همان لحظه صفحه را ببندید. امنیت واقعی قرار نیست از شما بخواهد برای اثبات اینکه ربات نیستید، کنترل کامپیوترتان را به دست یک دستور ناشناس بسپارید. آشنایی با مفهوم بدافزار و روشهای انتشار آن نیز میتواند به کاربران کمک کند نشانههای چنین حملاتی را زودتر تشخیص دهند.
برای مطالعه مقالات بیشتر به سایت خانه متاورس ایران سر بزنید.