 خانه متاورس ایران
امنیت مرورگر
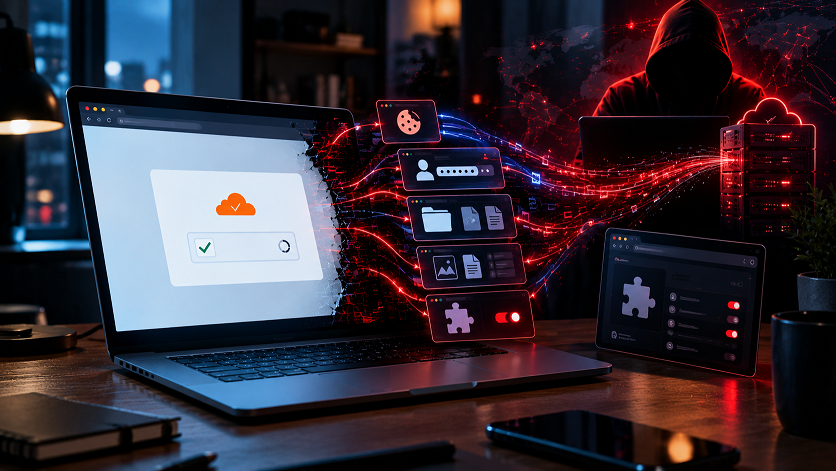
بیش از ۱۰۰ وبسایت قانونی توسط مهاجمان سایبری آلوده شدهاند تا کاربران را با یک صفحه جعلی شبیه تأیید امنیتی Cloudflare فریب دهند. این صفحه از کاربر میخواهد برای اثبات اینکه ربات نیست، یک دستور را اجرا کند؛ اما پشت این درخواست ساده، نصب بدافزار LunexStealer قرار دارد. این بدافزار میتواند اطلاعات مرورگر، کوکیها، اطلاعات ورود و حتی فایلهای موجود روی سیستم را در اختیار مهاجمان قرار دهد.
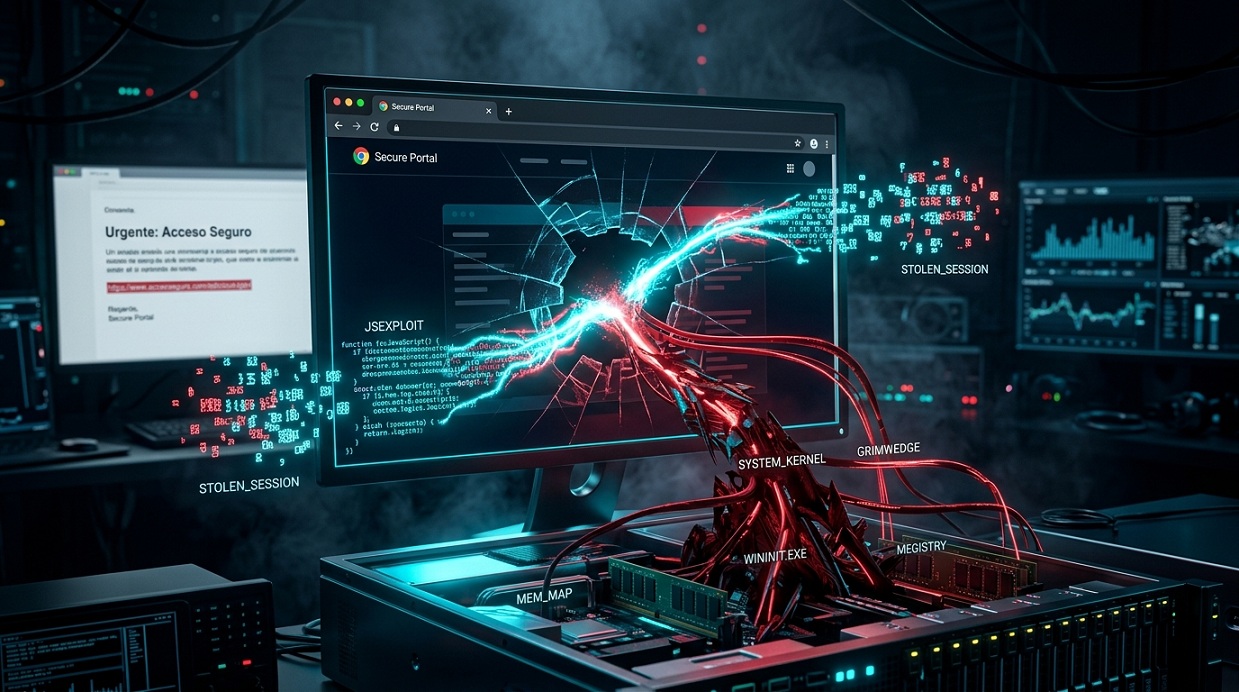
یک گروه تهدید سایبری مرتبط با چین با استفاده از یک زنجیره پیچیده از آسیبپذیریهای Google Chrome و Windows، کاربران سازمانهای غیردولتی را هدف حمله قرار داده است. مهاجمان با ارسال ایمیلهای فیشینگ، قربانیان را به سمت یک وبسایت ظاهراً معتبر هدایت میکردند و سپس با بهرهگیری از چند نقص امنیتی، کنترل مرورگر و سیستم Windows را در دست میگرفتند.
بدافزار JSCeal به یکی از تهدیدهای قابلتوجه برای کاربران مرورگرهای مبتنی بر Chromium تبدیل شده است. این بدافزار با استخراج کوکیهای نشست، رمزهای عبور و توکنهای احراز هویت از مرورگر قربانی میتواند یک نشست معتبر را بازسازی کرده و بدون وارد کردن دوباره رمز عبور، به حساب Google دسترسی پیدا کند.
.png "Google Chrome")
گوگل بهطور رسمی یک پچ امنیتی اضطراری برای مرورگر Chrome منتشر کرد تا آسیبپذیری صفر-روز با شناسه CVE-2026-2441 را برطرف کند. این نقص که در حملات واقعی مورد بهرهبرداری قرار گرفته، میتواند به اجرای کد مخرب روی سیستم کاربران منجر شود. گوگل از تمامی کاربران خواسته است مرورگر خود را فوراً بهروزرسانی کنند.