 خانه متاورس ایران
هوش مصنوعی در حال تغییر رقابت میان هکرها و شرکتهای فناوری است. مهاجمان سایبری با کمک ابزارهای هوشمند میتوانند آسیبپذیریهای نرمافزاری را سریعتر شناسایی و از آنها سوءاستفاده کنند؛ در مقابل، شرکتها نیز از هوش مصنوعی برای کشف تهدیدها، آزمایش ضعفهای امنیتی و انتشار سریعتر اصلاحیهها استفاده میکنند. بر اساس دادههای منتشرشده در گزارش رویترز، نزدیک به ۳۷ هزار آسیبپذیری نرمافزاری و سیستمی در سهماهه سوم سال ۲۰۲۶ ثبت شده است؛ رقمی که تقریباً سه برابر مدت مشابه سال قبل محسوب میشود.
هوش مصنوعی در حال تغییر رقابت میان هکرها و شرکتهای فناوری است. مهاجمان سایبری با کمک ابزارهای هوشمند میتوانند آسیبپذیریهای نرمافزاری را سریعتر شناسایی و از آنها سوءاستفاده کنند؛ در مقابل، شرکتها نیز از هوش مصنوعی برای کشف تهدیدها، آزمایش ضعفهای امنیتی و انتشار سریعتر اصلاحیهها استفاده میکنند. بر اساس دادههای منتشرشده در گزارش رویترز، نزدیک به ۳۷ هزار آسیبپذیری نرمافزاری و سیستمی در سهماهه سوم سال ۲۰۲۶ ثبت شده است؛ رقمی که تقریباً سه برابر مدت مشابه سال قبل محسوب میشود.
هوش مصنوعی دیگر فقط ابزاری برای تولید متن، ساخت تصویر یا پاسخ دادن به پرسشهای کاربران نیست. این فناوری بهتدریج وارد یکی از حساسترین حوزههای دنیای دیجیتال، یعنی امنیت سایبری، شده است. امروزه مهاجمان میتوانند از ابزارهای هوشمند برای بررسی نرمافزارها، پیدا کردن نقاط ضعف و سرعت بخشیدن به حملات استفاده کنند. در طرف مقابل، شرکتهای فناوری نیز به سراغ همین فناوری رفتهاند تا بتوانند تهدیدها را سریعتر شناسایی کنند و پیش از گسترش حملات، راههای نفوذ را ببندند. این وضعیت رقابتی تازه ایجاد کرده است؛ رقابتی که در آن هم مهاجمان و هم مدافعان از ابزارهای هوش مصنوعی استفاده میکنند و سرعت واکنش به تهدیدها اهمیت بیشتری پیدا کرده است.
یکی از آمارهای قابل توجه گزارش رویترز، افزایش تعداد آسیبپذیریهای شناساییشده در نرمافزارها و سیستمهای کامپیوتری است. بر اساس دادههای فهرست بینالمللی آسیبپذیریهای امنیتی (CVE)، نزدیک به ۳۷ هزار ضعف امنیتی در سهماهه سوم سال ۲۰۲۶ گزارش شده است. این تعداد تقریباً سه برابر آمار مدت مشابه سال گذشته است. آسیبپذیری امنیتی به ضعف یا نقصی در یک نرمافزار، سیستمعامل یا زیرساخت دیجیتال گفته میشود که ممکن است مهاجم از آن برای دسترسی غیرمجاز، سرقت اطلاعات یا ایجاد اختلال استفاده کند. افزایش تعداد آسیبپذیریها بهتنهایی به معنای موفقیت بیشتر حملات نیست؛ اما نشان میدهد حجم ضعفهای شناساییشده و فشار واردشده بر تیمهای امنیتی به شکل قابل توجهی افزایش یافته است. برای آشنایی با این نوع تهدیدها و روشهای مقابله با آنها، منابعی مانند راهنمای امنیت سایبری آژانس امنیت سایبری و زیرساخت آمریکا اطلاعات کاربردی در اختیار کاربران و سازمانها قرار میدهند.
یکی از نگرانیهای کارشناسان امنیتی این است که ابزارهای هوش مصنوعی، انجام برخی فعالیتهای پیچیده را برای مهاجمان آسانتر و کمهزینهتر کردهاند. در گذشته، بررسی یک نرمافزار برای پیدا کردن ضعفهای امنیتی ممکن بود به دانش فنی بالا و زمان زیادی نیاز داشته باشد. اکنون برخی ابزارهای هوشمند میتوانند در تحلیل کد، شناسایی الگوهای مشکوک و بررسی احتمال وجود نقصهای امنیتی به مهاجمان کمک کنند. این موضوع بهخصوص زمانی خطرناکتر میشود که یک آسیبپذیری تازه شناسایی و عمومی شده باشد. مهاجمان ممکن است در فاصله کوتاهی پس از انتشار اطلاعات مربوط به یک ضعف امنیتی، تلاش کنند از سیستمهایی که هنوز بهروزرسانی نشدهاند سوءاستفاده کنند. در نتیجه، فاصله زمانی میان شناسایی یک ضعف و تلاش برای بهرهبرداری از آن میتواند بسیار کوتاهتر از گذشته شود.
افزایش تهدیدها باعث شده شرکتها نیز سرمایهگذاری در ابزارهای امنیتی مبتنی بر هوش مصنوعی را افزایش دهند. گزارش رویترز به فعالیت چند شرکت و مجموعه بزرگ در این زمینه اشاره میکند:
هدف این ابزارها تنها شناسایی حمله نیست؛ آنها میتوانند به تیمهای امنیتی کمک کنند تا ضعفها را بررسی، شرایط حمله را بازسازی و اصلاحات لازم را سریعتر اجرا کنند.
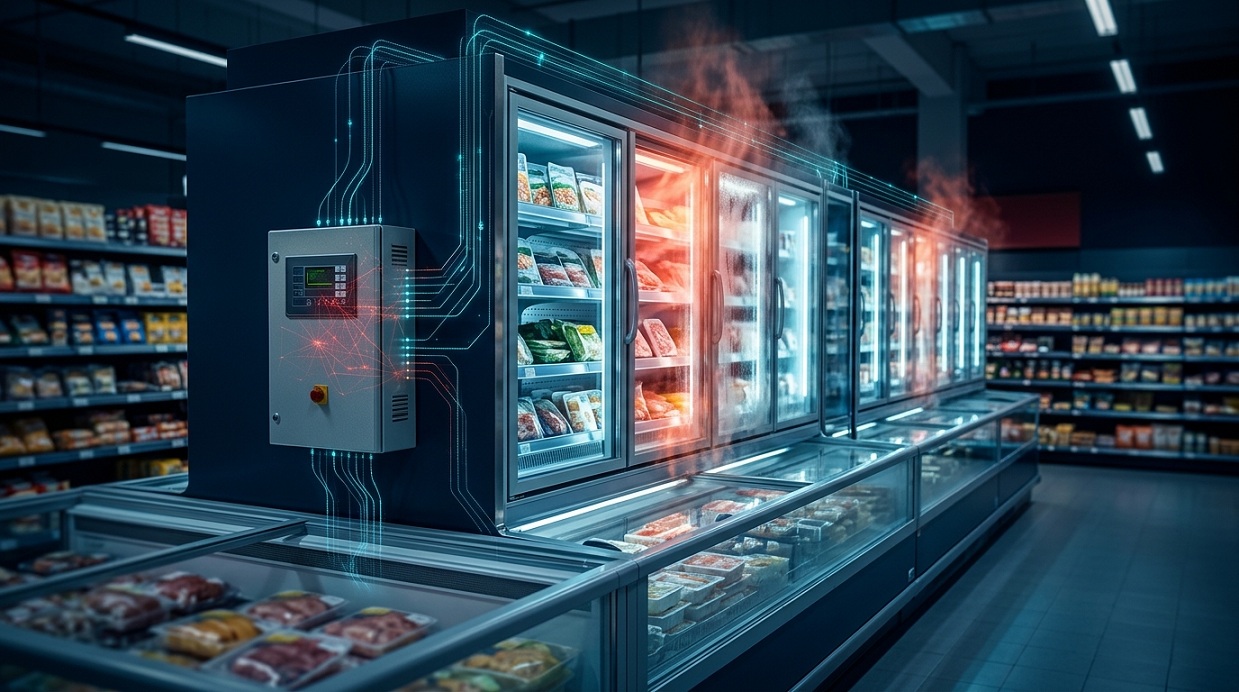
یکی از نمونههای مهمی که در گزارش رویترز مطرح شده، حملات سایبری به سیستمهای سرمایشی فروشگاههای زنجیرهای در اروپا است. در این حملات، مهاجمان با سوءاستفاده از ضعفهای امنیتی، دمای یخچالها و فریزرهای فروشگاهها را تغییر دادهاند. در نتیجه، برخی فروشگاهها مجبور شدهاند مواد غذایی فاسدشده را دور بریزند. این اتفاق نشان میدهد حملات سایبری همیشه به سرقت رمز عبور یا اطلاعات بانکی محدود نمیشوند. گاهی نفوذ به یک سیستم متصل به اینترنت میتواند فعالیت روزمره یک کسبوکار را مختل کند و حتی به خسارت مالی و از بین رفتن کالا منجر شود. شرکت امنیتی Claroty پیشتر درباره ضعفهای موجود در کنترلکنندههای سیستمهای سرمایشی تحقیق کرده بود. پس از نخستین موج حملات، پژوهشگران این شرکت با استفاده از ابزارهای هوش مصنوعی توانستند برخی از این ضعفها را در محیط آزمایشی بازسازی کنند. به گفته یکی از مدیران Claroty، بازسازی این آسیبپذیریها با ابزارهای در دسترس هوش مصنوعی تنها ۲۸ دقیقه و حدود ۶ دلار و ۲۸ سنت هزینه داشته است. این مثال نشان میدهد ابزارهای هوشمند چگونه میتوانند زمان و هزینه بررسی یک نقص امنیتی را کاهش دهند؛ البته همین قابلیت در صورت استفاده مهاجمان، میتواند خطر سوءاستفاده را نیز افزایش دهد.
گزارش رویترز به حملات سایبری اخیر علیه شرکتهای مختلف نیز اشاره میکند. شرکت خردهفروشی Ahold Delhaize که فروشگاههایی مانند Stop & Shop و Giant Food را اداره میکند، در ماه گذشته با دو حمله سایبری روبهرو شده است. در نخستین حمله که در اواسط اکتبر رخ داد، این شرکت مجبور شد وبسایتها و اپلیکیشنهای خود را برای مدتی از دسترس خارج کند. رویترز گزارش داده است که این حادثه بیش از ۲۰۰ میلیون یورو زیان فروش برای شرکت به همراه داشته و به هشدار درباره سودآوری آن منجر شده است. در حادثه دیگری نیز برخی فروشگاههای این مجموعه در بلژیک و لوکزامبورگ در میان مراکزی بودند که سیستمهای سرمایشی آنها هدف حمله قرار گرفتند. این نمونهها نشان میدهند امنیت سایبری دیگر فقط موضوعی مربوط به بخش فناوری اطلاعات نیست. اختلال در زیرساختهای دیجیتال میتواند مستقیماً بر فروش، زنجیره تأمین، خدمات مشتریان و فعالیت روزمره کسبوکارها تأثیر بگذارد.
یکی دیگر از بخشهای مهم گزارش به دو آسیبپذیری شناساییشده در زبان برنامهنویسی PHP مربوط میشود؛ زبانی که در ساخت بسیاری از وبسایتها و سامانههای آنلاین مورد استفاده قرار میگیرد. پس از افشای این ضعفها در ۲۱ اکتبر، برخی سازمانها و شرکتها برای کاهش خطر، وبسایتهای خود را موقتاً از دسترس خارج کردند تا اصلاحات امنیتی لازم را انجام دهند. شرکت Cloudflare نیز اعلام کرده تلاشها برای سوءاستفاده از این آسیبپذیریها، در فاصله چند ساعت پس از انتشار اطلاعات آنها، از هزاران مورد به میلیونها تلاش افزایش یافته است. این اتفاق اهمیت بهروزرسانی نرمافزارها را دوباره نشان میدهد. وقتی یک ضعف امنیتی عمومی میشود، مهاجمان میتوانند بهسرعت به دنبال سیستمهایی بگردند که هنوز آن را برطرف نکردهاند. به همین دلیل، نصب اصلاحیههای امنیتی و استفاده از نسخههای بهروز نرمافزارها برای صاحبان وبسایتها و مدیران سیستم اهمیت زیادی دارد.
یکی از پیامهای اصلی گزارش این است که هوش مصنوعی بهطور یکطرفه به نفع مهاجمان یا مدافعان عمل نمیکند. از یک سو، ابزارهای هوشمند میتوانند به هکرها در بررسی کدها، پیدا کردن ضعفها و سرعت بخشیدن به برخی مراحل حمله کمک کنند. از سوی دیگر، شرکتها میتوانند از همین فناوری برای شناسایی رفتارهای مشکوک، بررسی حجم زیادی از دادههای امنیتی و واکنش سریعتر به تهدیدها استفاده کنند. با این حال، استفاده از هوش مصنوعی بهتنهایی امنیت یک سازمان را تضمین نمیکند. ابزارهای خودکار ممکن است خطا کنند، برخی تهدیدها را تشخیص ندهند یا هشدارهای نادرست تولید کنند. به همین دلیل، نظارت متخصصان امنیتی و بررسی انسانی همچنان اهمیت دارد.
افزایش حملات و پیچیدهتر شدن تهدیدها، تقاضا برای محصولات و خدمات امنیت سایبری را نیز بیشتر کرده است. شرکت مشاوره مککنزی پیشبینی کرده است ارزش بازار جهانی محصولات و خدمات امنیت سایبری که توسط فروشندگان خارجی عرضه میشوند، از ۲۲۳ میلیارد دلار در سال ۲۰۲۵ به ۳۴۶ میلیارد دلار در سال ۲۰۲۹ برسد. این پیشبینی نشان میدهد امنیت دیجیتال به یکی از حوزههای مهم سرمایهگذاری در صنعت فناوری تبدیل شده است. شرکتها برای محافظت از اطلاعات مشتریان، جلوگیری از توقف خدمات و کاهش خسارتهای مالی، ناچارند بخش بیشتری از منابع خود را به امنیت اختصاص دهند. هوش مصنوعی نیز به یکی از ابزارهای اصلی این بازار تبدیل شده است.
اگرچه بخش زیادی از گزارش درباره شرکتهای بزرگ و زیرساختهای صنعتی است، اما افزایش توانایی مهاجمان میتواند کاربران عادی را نیز تحت تأثیر قرار دهد. سرقت اطلاعات حسابهای کاربری، دسترسی غیرمجاز به ایمیل، کلاهبرداریهای اینترنتی و سوءاستفاده از اطلاعات شخصی از جمله خطرهایی هستند که ممکن است با ابزارهای پیشرفتهتر آسانتر شوند. برای کاهش این خطرها، کاربران بهتر است چند نکته ساده را رعایت کنند:
این اقدامات جلوی تمام حملات را نمیگیرند، اما میتوانند احتمال موفقیت بسیاری از روشهای رایج سوءاستفاده را کاهش دهند.
گسترش ابزارهای هوش مصنوعی باعث شده سرعت شناسایی و بهرهبرداری از ضعفهای نرمافزاری افزایش پیدا کند. در چنین شرایطی، شرکتها دیگر نمیتوانند تنها به بررسیهای دورهای یا واکنش پس از وقوع حمله متکی باشند. پایش مداوم سیستمها، شناسایی سریع آسیبپذیریها، نصب بهموقع اصلاحیهها و استفاده مسئولانه از ابزارهای هوشمند به بخش مهمی از راهبرد امنیتی سازمانها تبدیل شده است. با این حال، مسئله فقط رقابت میان نرمافزارهای دفاعی و ابزارهای حمله نیست. کیفیت مدیریت امنیت، آموزش کارکنان و آمادگی سازمانها برای واکنش به حادثه نیز نقش تعیینکنندهای دارد. گزارش رویترز نشان میدهد هوش مصنوعی به میدان تازهای از رقابت در دنیای دیجیتال تبدیل شده است؛ میدانی که در آن یک ابزار میتواند هم برای محافظت از اطلاعات و هم برای سوءاستفاده از آنها به کار گرفته شود. در نهایت، آینده امنیت سایبری به این بستگی دارد که شرکتها و کاربران تا چه اندازه بتوانند همپای سرعت پیشرفت فناوری، روشهای دفاعی خود را بهروز کنند.
برای مطالعه مقالات بیشتر به سایت خانه متاورس ایران سر بزنید.