 خانه متاورس ایران
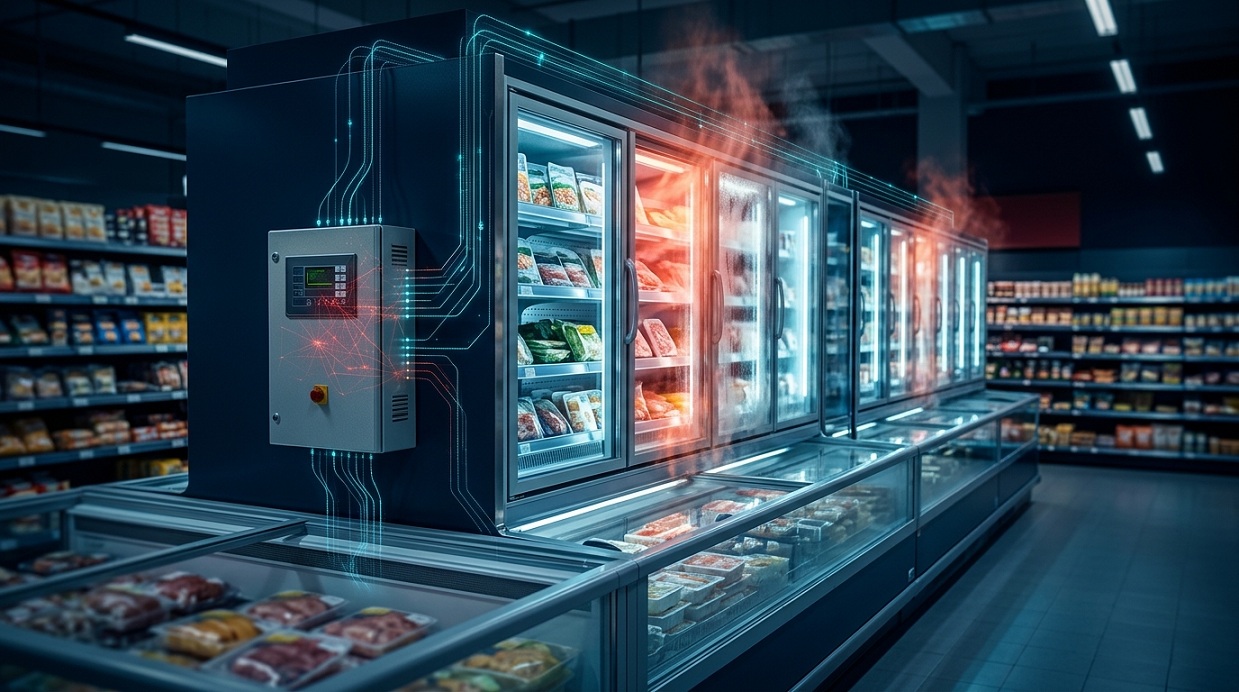
موج تازهای از حملات سایبری، سیستمهای سرمایشی تعدادی از فروشگاههای زنجیرهای در اروپا را هدف قرار داده است. مهاجمان با دستکاری از راه دور تنظیمات دستگاههای سرمایشی، باعث افزایش دمای یخچالها و فریزرها شدند؛ اتفاقی که در برخی فروشگاهها به خراب شدن مواد غذایی و جمعآوری محصولات از قفسهها منجر شد. بلژیک، سوئد، استونی، ایرلند، فنلاند و چند کشور اروپایی دیگر از جمله مناطق تحت تأثیر این حوادث بودهاند. این اتفاق نشان میدهد حملات سایبری دیگر فقط به رایانهها و اطلاعات کاربران محدود نیستند و میتوانند تجهیزات فیزیکی و فعالیت روزمره کسبوکارها را نیز مختل کنند.
موج تازهای از حملات سایبری، سیستمهای سرمایشی تعدادی از فروشگاههای زنجیرهای در اروپا را هدف قرار داده است. مهاجمان با دستکاری از راه دور تنظیمات دستگاههای سرمایشی، باعث افزایش دمای یخچالها و فریزرها شدند؛ اتفاقی که در برخی فروشگاهها به خراب شدن مواد غذایی و جمعآوری محصولات از قفسهها منجر شد. بلژیک، سوئد، استونی، ایرلند، فنلاند و چند کشور اروپایی دیگر از جمله مناطق تحت تأثیر این حوادث بودهاند. این اتفاق نشان میدهد حملات سایبری دیگر فقط به رایانهها و اطلاعات کاربران محدود نیستند و میتوانند تجهیزات فیزیکی و فعالیت روزمره کسبوکارها را نیز مختل کنند.
تصور کنید وارد یک فروشگاه مواد غذایی میشوید و متوجه میشوید یخچالها دیگر خنک نمیکنند. محصولات لبنی، گوشت، مواد غذایی منجمد و سایر اقلامی که باید در دمای مشخص نگهداری شوند، در معرض گرما قرار گرفتهاند. شاید در نگاه اول چنین اتفاقی یک خرابی فنی ساده به نظر برسد، اما در چندین فروشگاه اروپایی، ماجرا به یک حمله سایبری مشکوک مربوط بوده است. در موج تازه این حملات، مهاجمان تنظیمات سامانههای کنترل سرمایشی فروشگاهها را از راه دور تغییر دادهاند. این تجهیزات وظیفه دارند دمای یخچالها و فریزرها را تنظیم کنند و اجازه ندهند مواد غذایی در شرایط نامناسب نگهداری شوند. با دستکاری این تنظیمات، برخی دستگاهها به جای خنک کردن محیط، وارد حالت یخزدایی شدند یا دمای آنها به شکل غیرعادی افزایش پیدا کرد. در نتیجه، تعدادی از فروشگاهها مجبور شدند محصولات سرد و منجمد را از قفسهها جمعآوری کنند.
گزارش منتشرشده در The Hacker News نشان میدهد این اتفاق فقط به یک فروشگاه یا یک کشور محدود نبوده است. در بلژیک، تعدادی از فروشگاههای زنجیرهای از جمله شعبی از Delhaize، Carrefour و Intermarché با اختلال در سیستمهای سرمایشی روبهرو شدند. برخی از فروشگاهها اعلام کردند که مشکلات فنی باعث محدود شدن عرضه محصولات تازه و منجمد شده است. در سوئد نیز فروشگاههایی از زنجیرههای ICA و Coop تحت تأثیر قرار گرفتند. در یکی از فروشگاههای ICA در شهر شووبو، تنظیمات دمای برخی تجهیزات سرمایشی به ۵۰ درجه سانتیگراد تغییر داده شده بود و کارکنان مجبور شدند محصولات آسیبدیده را دور بریزند. در استونی نیز گزارشهایی از افزایش غیرعادی دمای فریزرها منتشر شد. البته در یکی از موارد، مشکل در مدت کوتاهی برطرف شد و خسارتی به محصولات وارد نشد. گزارشها همچنین از تأثیر این حوادث بر تعدادی از فروشگاهها و کسبوکارها در ایرلند، فنلاند، هلند، پرتغال و ایتالیا خبر میدهند.
شاید عجیب به نظر برسد که یک هکر بتواند از طریق اینترنت دمای یک فریزر را تغییر دهد، اما بسیاری از تجهیزات صنعتی و تجاری امروزی به سامانههای دیجیتال متصل هستند. سیستمهای سرمایشی فروشگاههای بزرگ معمولاً فقط از یک کلید روشن و خاموش تشکیل نشدهاند. این تجهیزات با استفاده از کنترلکنندههای دیجیتال، دما، فشار و عملکرد بخشهای مختلف را مدیریت میکنند. برخی از این سامانهها برای تعمیر و نگهداری، امکان دسترسی از راه دور را در اختیار شرکتهای خدماتی و تکنسینها قرار میدهند. این قابلیت باعث میشود مشکلات دستگاهها سریعتر بررسی و برطرف شوند؛ اما اگر دسترسی از راه دور بهدرستی محافظت نشود، میتواند به فرصتی برای مهاجمان تبدیل شود. در حملات اخیر، مهاجمان توانستهاند تنظیمات کنترلکنندههای سرمایشی را تغییر دهند. برای مثال، فعال کردن حالت یخزدایی یا افزایش دمای تنظیمشده میتواند عملکرد عادی دستگاه را مختل کند. بااینحال، روش دقیق ورود مهاجمان به سامانههای هدف هنوز بهطور عمومی تأیید نشده است. بنابراین نمیتوان با اطمینان گفت که همه این حملات از طریق رمز عبور ضعیف یا یک آسیبپذیری مشخص انجام شدهاند.
یکی از نکات عجیب این حادثه، گزارش تنظیم دمای برخی دستگاهها روی ۵۰ درجه سانتیگراد است. فریزرها برای نگهداری مواد غذایی به دمای بسیار پایین نیاز دارند. افزایش شدید دما میتواند در مدت کوتاهی شرایط نگهداری محصولات را از بین ببرد و باعث شود مواد غذایی دیگر قابل عرضه نباشند. در یکی از فروشگاههای سوئد، تغییر تنظیمات به ۵۰ درجه باعث شد کارکنان محصولات آسیبدیده را جمعآوری کنند. در برخی موارد دیگر نیز دستگاهها به حالت یخزدایی منتقل شده بودند و به جای سرمایش، گرما تولید میکردند. البته این عدد به معنی آن نیست که تمام فروشگاههای آسیبدیده به دمای ۵۰ درجه رسیدهاند. میزان افزایش دما و خسارت در هر محل متفاوت بوده است.
یکی از نگرانیهای معمول پس از انتشار خبر حملات سایبری، احتمال سرقت اطلاعات کاربران و مشتریان است. اما در گزارش منتشرشده درباره این حوادث، اطلاعاتی مبنی بر سرقت دادههای مشتریان یا دسترسی مهاجمان به اطلاعات پرداخت فروشگاهها اعلام نشده است. آنچه تاکنون گزارش شده، بیشتر به دستکاری تنظیمات تجهیزات سرمایشی و ایجاد اختلال در عملکرد آنها مربوط میشود. این تفاوت اهمیت زیادی دارد؛ زیرا هر حمله سایبری الزاماً با هدف سرقت اطلاعات انجام نمیشود. گاهی هدف مهاجمان ایجاد اختلال در خدمات، آسیب زدن به تجهیزات یا تحمیل خسارت مالی به یک کسبوکار است.
فروشگاههای بزرگ، کارخانهها، بیمارستانها و حتی ساختمانهای اداری از تجهیزات متصل به اینترنت برای کنترل بخشهای مختلف استفاده میکنند. این تجهیزات که گاهی با عنوان فناوری عملیاتی یا OT شناخته میشوند، میتوانند شامل سیستمهای سرمایشی و گرمایشی، دوربینهای نظارتی، تجهیزات کنترل برق و دستگاههای صنعتی باشند. مزیت اتصال این تجهیزات به شبکه، مدیریت آسانتر و امکان بررسی از راه دور است. اما همین اتصال میتواند خطرات جدیدی ایجاد کند. برای مثال، اگر یک سامانه با رمز عبور پیشفرض، نرمافزار قدیمی یا دسترسی اینترنتی بدون محدودیت فعالیت کند، احتمال سوءاستفاده از آن افزایش پیدا میکند. در چنین شرایطی، مهاجم ممکن است بدون نیاز به ورود به شبکه اصلی فروشگاه، از طریق یک دستگاه متصل و محافظتنشده اختلال ایجاد کند. به همین دلیل، رعایت اصول امنیت تجهیزات متصل به اینترنت اهمیت زیادی دارد. محدود کردن دسترسیهای غیرضروری، تغییر رمزهای عبور پیشفرض و بررسی منظم تنظیمات امنیتی میتواند احتمال سوءاستفاده را کاهش دهد.
این حادثه نخستین مورد از حمله به سیستمهای سرمایشی فروشگاههای اروپایی نیست. چند هفته پیش از این اتفاق نیز صدها فروشگاه در فرانسه با اختلال در تجهیزات سرمایشی روبهرو شده بودند. در آن حادثه، مهاجمان تنظیمات دستگاهها را تغییر داده و باعث افزایش دمای یخچالها و فریزرها شده بودند. در موج جدید، استفاده از تجهیزات سرمایشی مرتبط با شرکت دانمارکی Danfoss در چندین کشور گزارش شده است. این موضوع توجه کارشناسان را به امنیت سامانههایی جلب کرده که برای کنترل تجهیزات مختلف در فروشگاهها و مراکز تجاری استفاده میشوند. با وجود شباهت دو موج حمله، هنوز مشخص نیست هر دو حادثه توسط یک گروه انجام شدهاند یا مهاجمان متفاوتی در آنها نقش داشتهاند. همچنین تا زمان انتشار گزارش، گروهی مسئولیت این حملات را بر عهده نگرفته بود.
کارشناسان امنیت سایبری برای کاهش خطر حملات به تجهیزات سرمایشی و سایر دستگاههای متصل به شبکه، رعایت چند نکته را ضروری میدانند:
اجرای این اقدامات میتواند احتمال نفوذ و گسترش اختلال را کاهش دهد. برای آشنایی بیشتر با تهدیدهای مربوط به تجهیزات صنعتی، راهنمای امنیت سامانههای صنعتی و کنترل فرایندها نیز منبع مفیدی است.
حمله به سیستمهای سرمایشی فروشگاههای اروپایی نمونهای از تغییر شکل تهدیدات سایبری است. در گذشته، بسیاری از افراد حمله سایبری را با سرقت رمز عبور، هک حسابهای بانکی یا انتشار اطلاعات شخصی مرتبط میدانستند؛ اما امروزه تجهیزات فیزیکی متصل به اینترنت نیز میتوانند هدف چنین حملاتی قرار بگیرند. وقتی یک مهاجم بتواند تنظیمات یک سیستم سرمایشی را تغییر دهد، نتیجه ممکن است فقط یک مشکل نرمافزاری نباشد؛ بلکه مواد غذایی از بین بروند، فعالیت فروشگاه مختل شود و خسارت مالی به کسبوکار وارد شود. این اتفاق هشداری برای فروشگاهها و شرکتهایی است که از تجهیزات هوشمند استفاده میکنند: امنیت دستگاههای متصل به اینترنت به اندازه امنیت رایانهها و اطلاعات مشتریان اهمیت دارد.
برای مطالعه مقالات بیشتر به سایت خانه متاورس ایران سر بزنید.