 خانه متاورس ایران
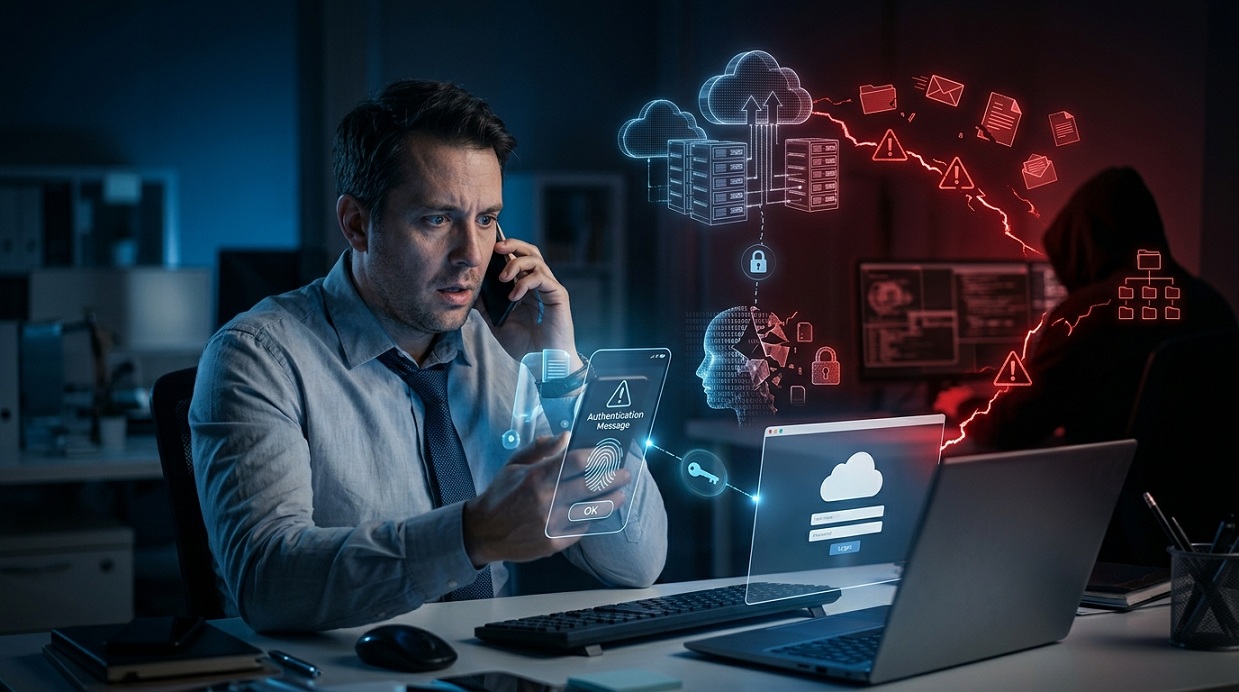
هکرها دیگر همیشه برای سرقت حسابهای آنلاین به روشهای پیچیده و قابل تشخیص متوسل نمیشوند. در یک زنجیره حمله که Microsoft Security Research بررسی کرده، مهاجمان ابتدا با تماس تلفنی یا پیام جعلی خود را بهعنوان پشتیبانی فناوری اطلاعات معرفی میکنند و با بهانههایی مانند فعالسازی Passkey یا تنظیم مجدد احراز هویت چندمرحلهای، کاربر را به یک صفحه ورود جعلی هدایت میکنند.
هکرها دیگر همیشه برای سرقت حسابهای آنلاین به روشهای پیچیده و قابل تشخیص متوسل نمیشوند. در یک زنجیره حمله که Microsoft Security Research بررسی کرده، مهاجمان ابتدا با تماس تلفنی یا پیام جعلی خود را بهعنوان پشتیبانی فناوری اطلاعات معرفی میکنند و با بهانههایی مانند فعالسازی Passkey یا تنظیم مجدد احراز هویت چندمرحلهای، کاربر را به یک صفحه ورود جعلی هدایت میکنند.
هدف اصلی مهاجمان، بهدست آوردن دسترسی به هویت دیجیتال قربانی است. پس از ورود، آنها میتوانند تلاش کنند روش احراز هویت جدیدی به حساب اضافه کنند، سرویسهای ابری را بررسی کنند و در نهایت به فایلها، ایمیلها و اطلاعات ذخیرهشده در سرویسهایی مانند SharePoint و OneDrive دسترسی پیدا کنند. مایکروسافت میگوید این فعالیتها از ماه مه ۲۰۲۶ مشاهده شدهاند.
تصور کنید تلفن همراه شما زنگ میخورد و فردی پشت خط میگوید از بخش پشتیبانی فناوری اطلاعات شرکت تماس گرفته است. او ممکن است بگوید تنظیمات امنیتی حساب شما باید بهروزرسانی شود، Passkey شما مشکل دارد یا برای جلوگیری از قطع دسترسی باید تنظیمات احراز هویت را تغییر دهید. در نگاه اول، چنین درخواستی ممکن است کاملاً منطقی به نظر برسد؛ مخصوصاً اگر فرد تماسگیرنده اطلاعاتی درباره شرکت، شغل یا حساب کاری شما داشته باشد. اما مشکل دقیقاً همینجاست. مهاجم بهجای اینکه مستقیماً رمز عبور را درخواست کند، تلاش میکند اعتماد کاربر را به ابزارهای امنیتی واقعی تبدیل به نقطه ضعف کند. مایکروسافت توضیح داده که مهاجمان در این حملات از تماس تلفنی، پیامک و حتی پیامهای داخلی برای ایجاد اعتماد استفاده کردهاند.
یکی از نکات جالب این حملات، استفاده از موضوعاتی مانند Passkey، ورود یکپارچه یا احراز هویت چندمرحلهای است. کاربر ممکن است تصور کند برای فعالسازی یک قابلیت امنیتی وارد صفحهای رسمی شده است؛ در حالی که لینک ارسالشده میتواند به یک صفحه جعلی هدایت کند که ظاهر آن شبیه صفحه ورود واقعی است. در برخی سناریوها، مهاجم تلاش میکند اطلاعات ورود یا نشست کاربر را به دست آورد. در روش دیگری که مایکروسافت بررسی کرده، کاربر ممکن است یک کد را در صفحه واقعی احراز هویت وارد کند، اما در واقع با این کار اجازه دسترسی را به دستگاه یا برنامهای میدهد که تحت کنترل مهاجم است. به زبان ساده، قربانی تصور میکند در حال امنتر کردن حساب خودش است، اما در واقع ممکن است ناخواسته مسیر ورود مهاجم را باز کند.
سرقت حساب لزوماً پایان حمله نیست؛ بلکه میتواند شروع مرحله بعدی باشد. مهاجمان پس از دسترسی، ممکن است ابتدا اطلاعات حساب را بررسی کنند تا بفهمند کاربر چه سرویسهایی در اختیار دارد و به چه منابعی دسترسی دارد. مایکروسافت نمونههایی از بررسی حسابها، برنامههای سازمانی، گروهها، سطح دسترسیها و منابع مختلف ابری را مشاهده کرده است. این مرحله را میتوان مانند ورود یک فرد ناشناس به یک ساختمان تصور کرد که ابتدا بهجای سرقت فوری، شروع به بررسی اتاقها و پیدا کردن مسیرهای مهم میکند.
یکی از بخشهای نگرانکننده این حملات، تلاش مهاجم برای ایجاد دسترسی ماندگارتر است. طبق بررسی مایکروسافت، در برخی موارد مهاجم پس از ورود به حساب، یک روش احراز هویت یا دستگاه جدید تحت کنترل خود ثبت کرده است. این کار باعث میشود مهاجم بتواند در ادامه راحتتر دوباره وارد حساب شود و فقط به همان نشست اولیه وابسته نباشد. به همین دلیل، اضافه شدن ناگهانی یک دستگاه، شماره تلفن یا روش احراز هویت جدید به حساب، مخصوصاً پس از یک ورود غیرعادی، باید جدی گرفته شود.
پس از بهدست آوردن دسترسی، مهاجم میتواند به دنبال اطلاعات ارزشمند بگردد. در نمونههای بررسیشده توسط مایکروسافت، فعالیتهایی در سرویسهایی مانند SharePoint، OneDrive و Exchange مشاهده شده است. این فعالیتها شامل بررسی فایلها، جستوجوی اطلاعات، دسترسی به ایمیلها و در برخی موارد دریافت حجم زیادی از فایلها بوده است. بنابراین یک حمله که با یک تماس تلفنی ساده آغاز شده، میتواند در نهایت به موضوعی بسیار جدیتر یعنی دسترسی غیرمجاز به اطلاعات سازمانی تبدیل شود.
یکی از مشکلات اصلی این نوع حملات این است که همه چیز با یک فایل مخرب یا برنامه مشکوک شروع نمیشود. ممکن است قربانی روی تلفن شخصی خود یک لینک دریافت کند، با فردی تلفنی صحبت کند و سپس وارد یک صفحه ورود جعلی شود. حتی ممکن است بخشی از فعالیتهای بعدی مهاجم در سرویسهای ابری با استفاده از حساب واقعی قربانی انجام شود. مایکروسافت تأکید میکند که بررسی یک نشانی IP یا یک دامنه بهتنهایی برای تشخیص این حملات کافی نیست و باید زنجیره کامل رفتارهای مشکوک، از ورود غیرعادی تا تغییر روش احراز هویت و دسترسی غیرمعمول به فایلها، در کنار یکدیگر بررسی شود.
مهمترین نکته این است که هر درخواست ناگهانی برای تغییر تنظیمات امنیتی حساب را جدی بررسی کنیم. اگر فردی تلفنی یا پیامکی از شما خواست برای فعالسازی Passkey، MFA یا یک قابلیت امنیتی روی لینکی کلیک کنید، بهتر است از همان مسیر وارد نشوید. بهجای آن، وبسایت یا برنامه رسمی سرویس موردنظر را خودتان باز کنید و وضعیت حساب را از آنجا بررسی کنید. همچنین بهتر است:
مایکروسافت نیز استفاده از روشهای مقاوم در برابر فیشینگ مانند FIDO2 و Passkey، کنترل دستگاههای مورد استفاده برای دسترسی به سرویسهای سازمانی و آموزش کارکنان درباره فیشینگ تلفنی و پیامکی را توصیه کرده است.
نکته مهم این است که Passkey خودش مشکل امنیتی این حمله نیست. اتفاقاً Passkey و روشهای احراز هویت مقاوم در برابر فیشینگ میتوانند امنیت حسابها را افزایش دهند. مشکل زمانی ایجاد میشود که مهاجم از نام و اعتبار این فناوری برای فریب کاربر استفاده کند. به عبارت دیگر، هکر تلاش میکند چیزی را که برای افزایش امنیت طراحی شده، بهانهای برای جلب اعتماد قربانی قرار دهد.
این حملات نشان میدهند که امنیت حسابهای آنلاین فقط به انتخاب یک رمز عبور قوی خلاصه نمیشود. مهاجم ممکن است بهجای حمله مستقیم به سیستم، ابتدا خودِ کاربر را هدف قرار دهد و با ایجاد یک موقعیت ظاهراً عادی، او را به انجام کاری هدایت کند. وقتی همین کاربر به حسابهای کاری، فایلهای ابری و ایمیلهای سازمانی دسترسی داشته باشد، یک اشتباه کوچک میتواند پیامدهای بسیار بزرگتری ایجاد کند. برای همین، شناخت روشهای فیشینگ و توجه به درخواستهای غیرمنتظره مربوط به ورود و احراز هویت، یکی از مهمترین بخشهای امنیت دیجیتال برای کاربران عادی و سازمانهاست.
حملهای که مایکروسافت بررسی کرده، یک نکته ساده اما مهم را یادآوری میکند: گاهی هکر برای ورود به یک حساب نیازی ندارد مستقیماً سیستم را بشکند؛ کافی است کاری کند که خود کاربر در را برای او باز کند. تماس جعلی پشتیبانی، پیام درباره Passkey یا MFA و یک صفحه ورود شبیه نمونه واقعی میتواند آغاز زنجیرهای باشد که در ادامه به سرقت حساب، ایجاد دسترسی ماندگار و دسترسی به فایلها و ایمیلهای ابری منجر شود. بهترین دفاع، ترکیبی از فناوریهای امنیتی مناسب و مهمتر از آن، دقت در برابر درخواستهای غیرمنتظره است. مایکروسافت نیز بر بررسی رفتارهای غیرعادی حساب و آموزش کاربران در کنار استفاده از احراز هویت مقاوم در برابر فیشینگ تأکید کرده است.
برای مطالعه مقالات بیشتر به سایت خانه متاورس ایران سر بزنید.