 خانه متاورس ایران
MFA
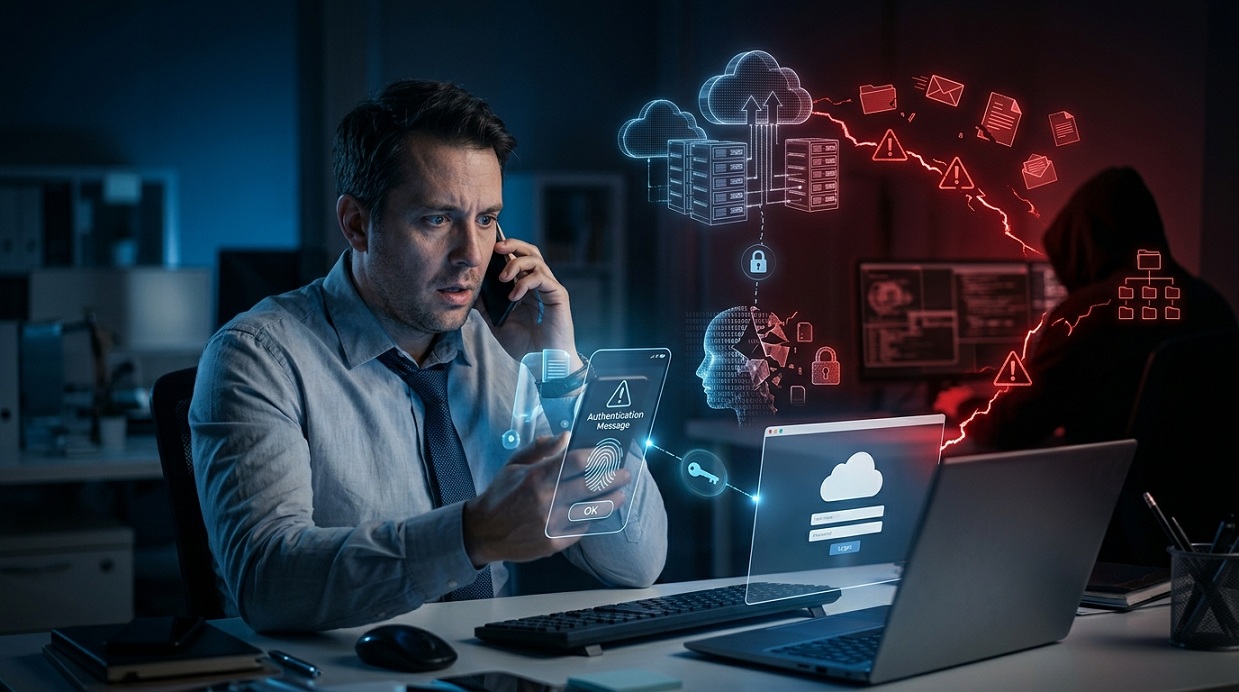
هکرها دیگر همیشه برای سرقت حسابهای آنلاین به روشهای پیچیده و قابل تشخیص متوسل نمیشوند. در یک زنجیره حمله که Microsoft Security Research بررسی کرده، مهاجمان ابتدا با تماس تلفنی یا پیام جعلی خود را بهعنوان پشتیبانی فناوری اطلاعات معرفی میکنند و با بهانههایی مانند فعالسازی Passkey یا تنظیم مجدد احراز هویت چندمرحلهای، کاربر را به یک صفحه ورود جعلی هدایت میکنند.


