 خانه متاورس ایران
امنیت دادهها
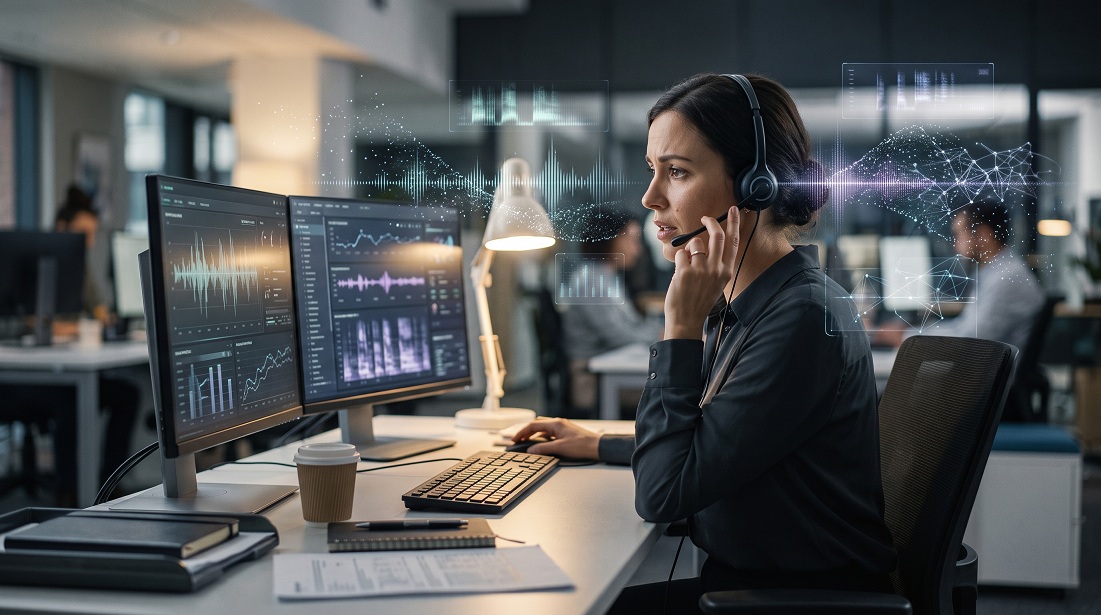
هوش مصنوعی وارد مرحله تازهای از نظارت بر محیط کار شده است. شرکت Co-op Legal Services در بریتانیا از سیستمی مبتنی بر هوش مصنوعی برای بررسی تماسهای کارکنان با مشتریان استفاده میکند؛ سیستمی که بیش از ۵۰ جنبه از هر مکالمه را ارزیابی کرده و برای عملکرد کارکنان امتیاز صادر میکند. این اتفاق بحثهای تازهای درباره حریم خصوصی، فشار کاری و نقش هوش مصنوعی در ارزیابی انسانها به راه انداخته است.
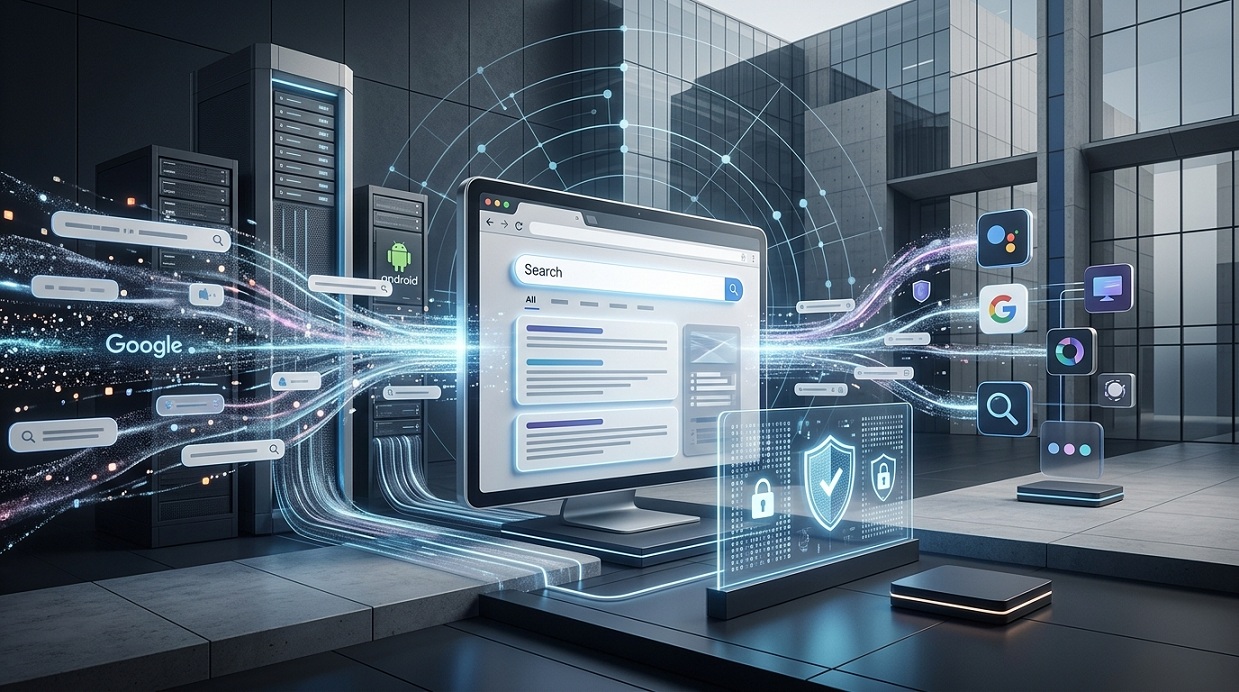
گوگل در اعتراض به دو دستور اتحادیه اروپا تحت قانون بازارهای دیجیتال، پروندههایی را در دادگاه عمومی اتحادیه اروپا ثبت کرده است. این دستورها گوگل را ملزم میکنند بخشی از قابلیتهای اندروید را برای سرویسهای هوش مصنوعی رقیب قابلدسترسی کند و دادههای مشخصی از جستوجوی گوگل را در اختیار برخی موتورهای جستوجوی رقیب قرار دهد. گوگل میگوید این اقدامات میتواند حریم خصوصی و امنیت کاربران را تحت تأثیر قرار دهد، در حالی که کمیسیون اروپا تأکید دارد تدابیر حفاظتی و الزامات ناشناسسازی برای محافظت از دادهها در نظر گرفته شده است.
.jpg "b_“A_dramatic_dig856ital_ (1)")
گزارش جدیدی از The Hacker News نشان میدهد که در سال ۲۰۲۵، سرعت تولید و انتشار کدهای بهرهبرداری از آسیبپذیریها تقریباً دو برابر شده است. اکنون مهاجمان سایبری در کمتر از ۴۸ ساعت پس از افشای عمومی آسیبپذیریها، از آنها برای حمله استفاده میکنند. این روند به دلیل استفاده گسترده از هوش مصنوعی و ابزارهای خودکار هک باعث شده سازمانها زمان بسیار محدودی برای ترمیم و مقابله داشته باشند. کارشناسان امنیتی هشدار دادهاند که تنها راه مقابله، پایش لحظهای آسیبپذیریها و پچ خودکار سیستمها است.
دولت بریتانیا با معرفی لایحهای جدید به نام «Cyber Security and Resilience Bill» قصد دارد سطح امنیت سایبری زیرساختهای حیاتی کشور مانند بیمارستانها، نیروگاهها و سیستمهای حملونقل را بهطور چشمگیری افزایش دهد. این قانون نهادهای عمومی را ملزم میکند تا هرگونه حمله یا نقض داده را بهسرعت گزارش دهند، از استانداردهای سختگیرانه امنیتی پیروی کنند و در برابر تهدیدات دیجیتال آمادگی کامل داشته باشند. کارشناسان این اقدام را گامی بزرگ برای حفاظت از زیرساختهای حیاتی و اعتماد عمومی به دولت دیجیتال بریتانیا میدانند.