 خانه متاورس ایران
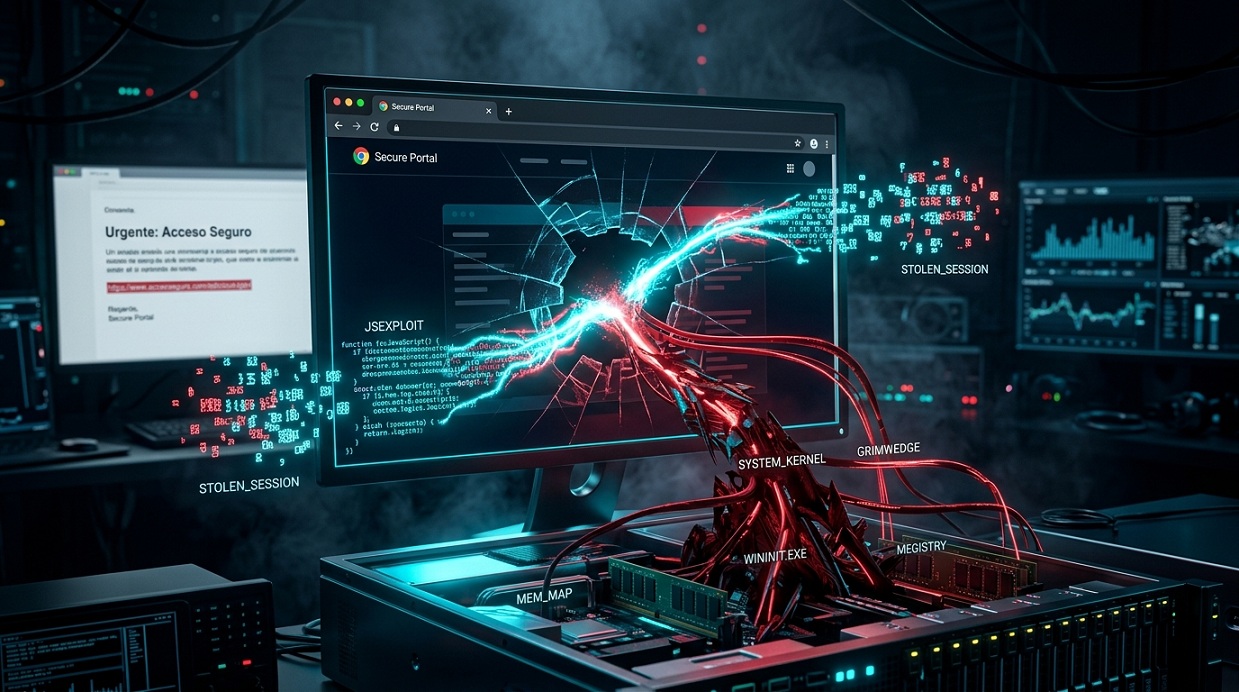
یک گروه تهدید سایبری مرتبط با چین با استفاده از یک زنجیره پیچیده از آسیبپذیریهای Google Chrome و Windows، کاربران سازمانهای غیردولتی را هدف حمله قرار داده است. مهاجمان با ارسال ایمیلهای فیشینگ، قربانیان را به سمت یک وبسایت ظاهراً معتبر هدایت میکردند و سپس با بهرهگیری از چند نقص امنیتی، کنترل مرورگر و سیستم Windows را در دست میگرفتند.
یک گروه تهدید سایبری مرتبط با چین با استفاده از یک زنجیره پیچیده از آسیبپذیریهای Google Chrome و Windows، کاربران سازمانهای غیردولتی را هدف حمله قرار داده است. مهاجمان با ارسال ایمیلهای فیشینگ، قربانیان را به سمت یک وبسایت ظاهراً معتبر هدایت میکردند و سپس با بهرهگیری از چند نقص امنیتی، کنترل مرورگر و سیستم Windows را در دست میگرفتند. در یکی از این حملات، بدافزار GRIMWEDGE روی سیستم قربانی نصب میشد؛ بدافزاری که امکان شناسایی سیستم، مشاهده فایلها، اجرای دستورات و دریافت ابزارهای بیشتر را برای مهاجم فراهم میکرد. موضوع زمانی نگرانکنندهتر میشود که بدانیم یک گروه چینی دیگر نیز تقریباً در همان بازه از همین زنجیره آسیبپذیری برای سرقت کوکیها، اطلاعات نشست و دادههای مرورگر استفاده کرده است.
حمله در ظاهر بسیار معمولی آغاز میشد: یک ایمیل هدفمند برای قربانی ارسال میشد و از او خواسته میشد روی یک لینک کلیک کند. اما لینک مستقیماً به یک سایت ناشناس و مشکوک منتهی نمیشد. مهاجمان از وبسایت یک دانشگاه آمریکایی استفاده کرده بودند که دارای یک آسیبپذیری XSS بود. این نقص به مهاجمان اجازه میداد کاربر را بدون اطلاع او از سایت معتبر به زیرساخت تحت کنترل خودشان هدایت کنند. به این ترتیب، قربانی در مرحله اول تصور میکرد در حال بازدید از یک وبسایت قانونی است، در حالی که زنجیره حمله در پسزمینه آغاز شده بود. Volexity میگوید این کمپین در اول سپتامبر، چند سازمان غیردولتی را هدف قرار داده است.
قدرت اصلی این حمله در استفاده همزمان از چند آسیبپذیری بود. زنجیره مورد استفاده شامل دو نقص در Chrome و یک آسیبپذیری در Windows بود:
مهاجمان ابتدا از آسیبپذیری V8 برای ایجاد دسترسی خواندن و نوشتن در محیط مرورگر استفاده میکردند. سپس با نقص دوم از محدودیتهای Sandbox عبور میکردند و در مرحله بعد، آسیبپذیری Windows برای اجرای کد در سطح بالاتر مورد استفاده قرار میگرفت. در واقع، هر نقص بهتنهایی بخشی از مسیر حمله را ایجاد میکرد و کنار هم قرار گرفتن آنها امکان رسیدن به اجرای کد دلخواه را فراهم میکرد.
یکی از مهمترین نکات این حمله، پدیدهای است که کارشناسان از آن با عنوان Patch Gap یاد میکنند. Google ابتدا اصلاحات مربوط به آسیبپذیریهای Chrome را در پروژه متنباز Chromium قرار داده بود، اما این اصلاحات هنوز در نسخه پایدار Chrome در دسترس همه کاربران قرار نگرفته بودند. در نتیجه مهاجمان فرصت داشتند با بررسی تغییرات کد و اصلاحات منتشرشده، درباره ماهیت آسیبپذیریها اطلاعات بیشتری به دست آورند و پیش از انتشار کامل وصله برای کاربران، از آنها سوءاستفاده کنند. این وضعیت نشان میدهد فاصله زمانی میان انتشار اصلاحیه در پروژه متنباز و انتشار نسخه نهایی برای کاربران میتواند یک پنجره خطرناک برای مهاجمان ایجاد کند.
Google در بهروزرسانی پایدار Chrome در سوم سپتامبر، آسیبپذیری CVE-2026-85046 را در موتور V8 برطرف کرد و اعلام کرد که از وجود یک اکسپلویت برای آن در حملات واقعی اطلاع دارد. این بهروزرسانی، Chrome را به نسخه 152.0.7977.82/.83 در Windows و macOS و نسخه مربوطه در Linux رساند. بنابراین مسئله فقط یک آسیبپذیری تئوری یا آزمایشگاهی نبود؛ دستکم یکی از اجزای این زنجیره واقعاً در حملات مورد استفاده قرار گرفته بود.
پس از موفقیت زنجیره اکسپلویت، مهاجمان بدافزاری به نام GRIMWEDGE را روی سیستم قربانی مستقر میکردند. این بدافزار یک درِ پشتی مبتنی بر JavaScript است که میتواند اطلاعاتی درباره سیستم جمعآوری کند و به مهاجم اجازه دهد فعالیتهای مختلفی را از راه دور انجام دهد. از جمله قابلیتهای مشاهدهشده GRIMWEDGE میتوان به موارد زیر اشاره کرد:
به گفته Volexity، این بدافزار در ابتدا بیشتر نقش یک نقطه ورود و دسترسی اولیه را ایفا میکند و مهاجم میتواند پس از آن ابزارهای دیگری را روی سیستم قربانی مستقر کند.
قسمت قابلتوجهتر ماجرا این است که UTA0560 تنها گروهی نبود که از این زنجیره استفاده کرد. یک گروه دیگر که با نام JungleBamboo و همچنین APT31 شناخته میشود، تقریباً در همان بازه از همین زنجیره آسیبپذیری استفاده کرده است. اما هدف نهایی این گروه متفاوت بود. آنها از زنجیره حمله برای نصب یک افزونه مخرب Chrome با نام LONGTALE استفاده کردند؛ افزونهای که خود را شبیه یک افزونه Google Gemini نشان میداد. این افزونه میتوانست اطلاعات حساسی مانند کوکیها، نشستهای کاربر، تاریخچه مرور، دادههای ذخیرهشده و اطلاعات واردشده توسط کاربر را جمعآوری کند.
کوکیها فقط فایلهای ساده مرورگر نیستند. در بسیاری از سرویسهای آنلاین، کوکیهای نشست میتوانند برای حفظ وضعیت ورود کاربر استفاده شوند. بنابراین اگر مهاجم بتواند اطلاعات نشست را سرقت کند، در برخی شرایط ممکن است بتواند بدون دانستن رمز عبور، به نشست فعال کاربر دسترسی پیدا کند. به همین دلیل، حملهای که بتواند Chrome را آلوده و دادههای مرورگر را استخراج کند، میتواند پیامدهایی بسیار فراتر از نصب یک بدافزار معمولی داشته باشد. این موضوع اهمیت امنیت مرورگر را برای کاربران عادی نیز بیشتر میکند؛ زیرا مرورگر امروزی محل نگهداری بخش بزرگی از اطلاعات دیجیتال روزمره کاربران است.
یکی از نکات مهم برای کاربران عادی این است که چنین حملهای لزوماً نیاز به نصب دستی یک نرمافزار مشکوک ندارد. قربانی ابتدا یک پیام یا ایمیل دریافت میکند و روی یک لینک کلیک میکند. در ادامه، آسیبپذیریهای مرورگر و سیستمعامل میتوانند بخش زیادی از فرایند حمله را بهصورت خودکار انجام دهند. البته این به معنی آن نیست که هر کلیک روی یک لینک باعث هک شدن Chrome میشود؛ حمله مورد بحث به زنجیرهای خاص از آسیبپذیریها، شرایط مشخص سیستم و زیرساخت مهاجم وابسته بوده است. اما این اتفاق نشان میدهد چرا باز کردن لینکهای ناشناس و پیامهای غیرمنتظره همچنان یکی از مهمترین ریسکهای امنیتی کاربران است.
Chrome یکی از پرکاربردترین مرورگرهای جهان است و به همین دلیل آسیبپذیریهای آن میتوانند ارزش بالایی برای مهاجمان داشته باشند. در این حمله نیز مهاجمان فقط به دنبال سرقت یک فایل یا رمز عبور نبودند؛ آنها از مرورگر بهعنوان نقطه ورود به سیستم قربانی استفاده کردند. به همین دلیل، بهروزرسانی سریع مرورگر اهمیت زیادی دارد. Google در نسخههای جدید Chrome اصلاحات امنیتی مربوط به این زنجیره را منتشر کرده است و کاربران باید مطمئن شوند نسخه مرورگر آنها بهروز است.
برای کاربران عادی، چند اقدام ساده میتواند احتمال گرفتار شدن در چنین حملاتی را کاهش دهد.
همچنین اگر مرورگر یا سیستم شما رفتار غیرعادی مانند باز شدن پنجرههای ناشناس، نصب افزونه بدون اجازه، تغییر ناگهانی تنظیمات یا فعالیت غیرمعمول شبکه نشان میدهد، بهتر است موضوع را جدی بگیرید و سیستم را بررسی کنید.
این حمله فقط یک مشکل مربوط به کاربران خانگی نیست. سازمانها، بهخصوص شرکتهایی که کارکنان آنها به اطلاعات حساس دسترسی دارند، باید علاوه بر امنیت سایبری سنتی، امنیت مرورگرها و افزونههای نصبشده روی سیستمها را نیز جدی بگیرند. فیلتر کردن ایمیلهای فیشینگ، کنترل افزونههای مرورگر، محدود کردن دسترسی کاربران، بهروزرسانی سریع نرمافزارها و نظارت بر رفتار غیرعادی Chrome میتواند بخشی از دفاع در برابر چنین حملاتی باشد. همچنین سازمانها باید فاصله زمانی میان انتشار اطلاعات مربوط به یک آسیبپذیری و نصب وصله روی سیستمهای کاربران را تا حد ممکن کاهش دهند.
حمله اخیر نشان میدهد یک لینک ساده در یک ایمیل میتواند در صورت قرار گرفتن در کنار یک زنجیره آسیبپذیری قدرتمند، به نقطه شروع یک حمله پیچیده تبدیل شود. مهاجمان چینی با ترکیب آسیبپذیریهای Chrome و Windows توانستند مسیر خود را از مرورگر به داخل سیستم قربانی باز کنند و در یک سناریو GRIMWEDGE را مستقر کنند؛ در سناریویی دیگر نیز گروهی دیگر از همان زنجیره برای سرقت اطلاعات حساس مرورگر استفاده کرد. مهمترین درس برای کاربران ساده است: مرورگر خود را بهروز نگه دارید، روی لینکهای مشکوک کلیک نکنید و افزونههای ناشناس را نصب نکنید. در دنیایی که بخش زیادی از اطلاعات شخصی، حسابهای کاربری و فعالیتهای آنلاین داخل مرورگر قرار دارد، محافظت از Chrome دیگر فقط یک موضوع فنی نیست؛ بخشی جدی از امنیت دیجیتال روزمره محسوب میشود.
برای مطالعه مقالات بیشتر به سایت خانه متاورس ایران سر بزنید.