 خانه متاورس ایران
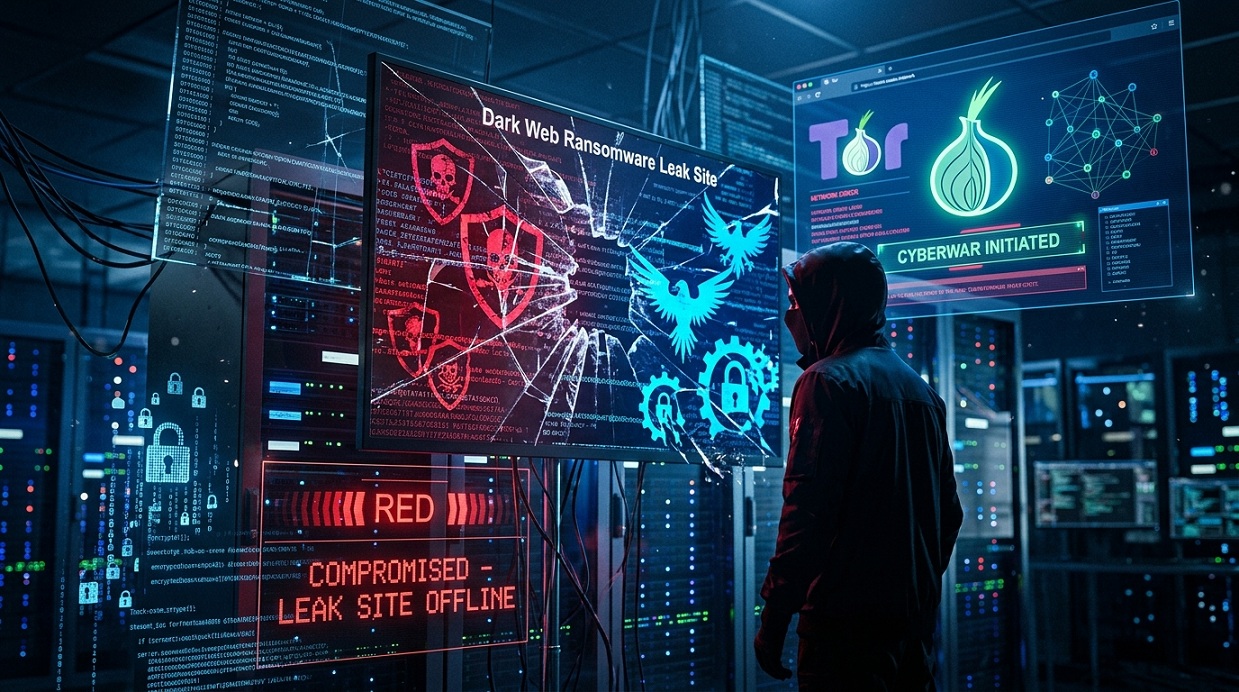
در اتفاقی کمسابقه در دنیای جرایم سایبری، گروه هکری ShinyHunters زیرساخت انتشار اطلاعات گروه باجافزاری Clop را هدف قرار داده و سایت افشای اطلاعات این گروه را در شبکه Tor از کار انداخته است. ShinyHunters مدعی شده که علاوه بر دسترسی به سایت، به اطلاعات داخلی سرور، کدهای منبع، لاگها، افزونههای CMS و کلیدهای خصوصی سرویس Tor دست پیدا کرده است.
در اتفاقی کمسابقه در دنیای جرایم سایبری، گروه هکری ShinyHunters زیرساخت انتشار اطلاعات گروه باجافزاری Clop را هدف قرار داده و سایت افشای اطلاعات این گروه را در شبکه Tor از کار انداخته است. ShinyHunters مدعی شده که علاوه بر دسترسی به سایت، به اطلاعات داخلی سرور، کدهای منبع، لاگها، افزونههای CMS و کلیدهای خصوصی سرویس Tor دست پیدا کرده است.
اصل نفوذ و تغییر محتوای سایت Clop توسط منابع امنیت سایبری تأیید شده، اما برخی ادعاهای مربوط به میزان اطلاعات سرقتشده هنوز بهصورت مستقل تأیید نشدهاند.
گروههای باجافزاری معمولاً خودشان را در جایگاه مهاجم قرار میدهند؛ آنها ابتدا به شبکه سازمانها نفوذ میکنند، اطلاعات حساس را سرقت میکنند و سپس با تهدید به انتشار دادهها، قربانیان را برای پرداخت پول تحت فشار قرار میدهند. اما این بار ماجرا کاملاً متفاوت است. گروه ShinyHunters که خود نیز سابقه فعالیت در جرایم سایبری و اخاذی دادهای دارد، زیرساخت اینترنتی گروه Clop را هدف قرار داده است. مهاجمان محتوای سایت افشای اطلاعات Clop را تغییر داده و برند و پیام خودشان را روی آن قرار دادهاند. Cybernews این اتفاق را نمونهای از «هک هکرها» توصیف کرده است.
طبق ادعای ShinyHunters، مهاجمان توانستهاند از یک آسیبپذیری مربوط به آپلود فایل بدون احراز هویت در Grav CMS برای ورود به سرور مورد استفاده Clop استفاده کنند. پس از دسترسی، محتوای سایت تغییر کرد و صفحه اصلی سرویس Clop با پیامها و نشانههای مرتبط با ShinyHunters جایگزین شد. BleepingComputer نیز تغییر محتوای سایت و نفوذ به زیرساخت Clop را بررسی و گزارش کرده است. بنابراین اصل Defacement یا تغییر غیرمجاز صفحه سایت، برخلاف برخی جزئیات دیگر، صرفاً یک ادعای مطرحشده از سوی مهاجم نیست.
مهمترین بخش ماجرا ادعای ShinyHunters درباره اطلاعاتی است که پس از نفوذ به دست آورده است. این گروه میگوید به بخشهایی از اطلاعات داخلی سرور Clop از جمله موارد زیر دسترسی پیدا کرده است:
با این حال، باید میان نفوذ تأییدشده و ادعاهای مربوط به دادههای سرقتشده تفاوت قائل شد. BleepingComputer اعلام کرده که نتوانسته سرقت تمامی این اطلاعات، بهخصوص کلیدهای خصوصی Tor، را بهطور مستقل تأیید کند.
سایتهای .onion که در شبکه Tor فعالیت میکنند، از سازوکارهای رمزنگاری برای حفظ هویت و کنترل سرویس استفاده میکنند. اگر ادعای ShinyHunters درباره دستیابی به کلید خصوصی سرویس Clop درست باشد، موضوع میتواند فراتر از تغییر ظاهری سایت باشد. به زبان ساده، کلید خصوصی بخشی از اطلاعات رمزنگاری است که برای اثبات مالکیت و کنترل یک هویت دیجیتال مورد استفاده قرار میگیرد. بنابراین افشای چنین کلیدی میتواند برای یک سرویس مخفی Tor پیامدهای امنیتی قابلتوجهی داشته باشد. با این حال، در شرایط فعلی نمیتوان بدون تأیید مستقل گفت که ShinyHunters واقعاً کلید خصوصی سرویس Clop را در اختیار گرفته است.
اهمیت این حادثه فقط در هک شدن یک سایت نیست. Clop یکی از گروههایی است که از سرقت اطلاعات و تهدید به انتشار آنها برای اخاذی استفاده میکند. چنین گروههایی برای اجرای عملیات خود به زیرساختهایی نیاز دارند که بتوانند از طریق آنها قربانیان را معرفی کرده و دادههای سرقتشده را منتشر کنند. سایت افشای اطلاعات Clop یکی از همین زیرساختهاست. حالا همین ابزار به نقطه ضعف خود این گروه تبدیل شده است. ShinyHunters پس از دسترسی به سایت، پیامهایی را برای Clop منتشر کرده و این گروه را تهدید به اخاذی کرده است. Cybernews گزارش داده که ShinyHunters برای پاسخگویی به این پیام، یک مهلت ۷۲ ساعته تعیین کرده است.
بر اساس گزارش Cybernews، این حمله احتمالاً با اختلافات میان دو گروه بر سر فعالیتهای مرتبط با سرقت دادهها و حملات باجگیری ارتباط دارد. با این حال، انگیزه دقیق مهاجمان را نمیتوان صرفاً بر اساس ادعاهای خود گروهها قطعی دانست. آنچه مشخص است، این است که یک درگیری میان دو بازیگر شناختهشده در اکوسیستم جرایم سایبری، از سطح رقابت و تهدید فراتر رفته و به حمله مستقیم به زیرساخت یکدیگر رسیده است.
در حملات سنتی، مسیر معمول تقریباً مشخص است:
مهاجم → شرکت قربانی → سرقت اطلاعات → تهدید به انتشار → درخواست پول
اما در این حادثه مسیر تغییر کرده است:
مهاجم سایبری → گروه مجرم سایبری → نفوذ به زیرساخت → سرقت احتمالی اطلاعات → تهدید به اخاذی
به همین دلیل، ماجرای Clop و ShinyHunters از نگاه امنیت سایبری جالب توجه است. این حادثه نشان میدهد زیرساختهایی که خود گروههای مجرم برای حملاتشان ایجاد کردهاند نیز میتوانند هدف حمله قرار بگیرند.
در حال حاضر نمیتوان با قطعیت گفت که این نفوذ باعث افشای گسترده اطلاعات قربانیان Clop شده است. آنچه گزارش شده، دسترسی به بخشی از زیرساخت مورد استفاده Clop و ادعای سرقت اطلاعات داخلی آن است. درباره اینکه دقیقاً چه مقدار داده از این سرور خارج شده و چه اطلاعاتی ممکن است در اختیار ShinyHunters قرار گرفته باشد، همچنان جزئیات بیشتری لازم است. این موضوع اهمیت زیادی دارد، زیرا Clop در گذشته از سایت افشای اطلاعات خود برای تحت فشار قرار دادن شرکتهایی که هدف حملات دادهای قرار گرفتهاند استفاده کرده است.
هرچند این حادثه مستقیماً متوجه کاربران عادی نیست، اما یک پیام مهم برای امنیت دیجیتال دارد. در دنیای امروز، حتی مجرمان سایبری نیز برای فعالیتهای خود به سرور، حساب کاربری، نرمافزار، CMS و زیرساختهای آنلاین وابسته هستند. بنابراین هر سیستمی که به اینترنت متصل باشد، در صورت وجود ضعف امنیتی میتواند به هدف حمله تبدیل شود. همین موضوع درباره امنیت سایبری نیز اهمیت دارد؛ امنیت فقط به محافظت از شرکتهای بزرگ یا کاربران عادی محدود نمیشود، بلکه هر زیرساخت دیجیتالی باید در برابر نفوذ، سرقت اعتبارنامه و سوءاستفاده از آسیبپذیریها محافظت شود.
فعلاً نمیتوان چنین نتیجهای گرفت. تغییر محتوای سایت و حتی سرقت احتمالی اطلاعات یک سرور الزاماً به معنای از بین رفتن کامل یک گروه سایبری نیست. گروههای مجرم معمولاً از چندین زیرساخت و کانال مختلف استفاده میکنند و ممکن است پس از از دست دادن یک سرویس، زیرساخت دیگری راهاندازی کنند. از طرف دیگر، اگر ادعای سرقت اطلاعات داخلی و کلیدهای سرویس Tor درست باشد، این حادثه میتواند مشکلات عملیاتی و امنیتی قابلتوجهی برای Clop ایجاد کند. بنابراین باید منتظر شواهد بیشتر درباره میزان واقعی دسترسی ShinyHunters و اطلاعاتی که از زیرساخت Clop خارج شده است ماند.
ماجرای ShinyHunters و Clop یک نمونه عجیب از تغییر چهره جرایم سایبری است. در اینجا دیگر یک شرکت یا کاربر عادی تنها قربانی نیست؛ بلکه یک گروه مجرم سایبری، زیرساخت گروه مجرم دیگری را هدف گرفته است. اصل حمله و تغییر سایت Clop تأیید شده، اما درباره برخی ادعاهای مطرحشده توسط ShinyHunters همچنان باید با احتیاط صحبت کرد. اگر دسترسی گسترده ادعاشده واقعاً اتفاق افتاده باشد، این حادثه میتواند نمونه قابلتوجهی از استفاده از آسیبپذیریهای زیرساختی برای ضربه زدن به عملیات یک گروه مجرم سایبری باشد. در نهایت، این پرونده یک واقعیت مهم را یادآوری میکند: در فضای سایبری، حتی مهاجمان هم از حمله مصون نیستند.
برای مطالعه مقالات بیشتر به سایت خانه متاورس ایران سر بزنید.