 خانه متاورس ایران
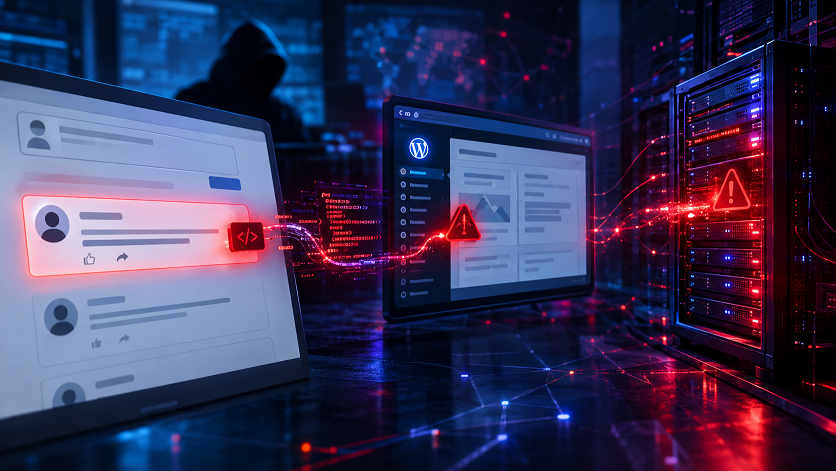
یک آسیبپذیری امنیتی در هسته WordPress کشف شده که میتواند از یک کامنت مخرب شروع شود و در شرایط خاص، به مهاجم اجازه دهد کنترل سرور سایت را به دست بگیرد. این نقص با نام Comment2Shell و شناسه CVE-2026-93485 شناخته میشود و حتی بازدیدکنندهای که هیچ حساب کاربری در سایت ندارد میتواند نقطه آغاز حمله باشد.
یک آسیبپذیری امنیتی در هسته WordPress کشف شده که میتواند از یک کامنت مخرب شروع شود و در شرایط خاص، به مهاجم اجازه دهد کنترل سرور سایت را به دست بگیرد. این نقص با نام Comment2Shell و شناسه CVE-2026-93485 شناخته میشود و حتی بازدیدکنندهای که هیچ حساب کاربری در سایت ندارد میتواند نقطه آغاز حمله باشد. اگر یک مدیر سایت با حساب کاربری وارد شده، صفحهای را که کامنت مخرب در آن قرار دارد باز کند، مهاجم میتواند از نشست مدیر برای ادامه حمله استفاده کند. WordPress این مشکل را در نسخه 7.1.1 و بهروزرسانیهای امنیتی شاخههای قدیمیتر برطرف کرده است. تاکنون نیز گزارشی از سوءاستفاده واقعی از این آسیبپذیری منتشر نشده است.
تصور کنید صاحب یک سایت وردپرسی هستید و کاربران میتوانند زیر مطالب شما نظر ثبت کنند. یک مهاجم میتواند یک کامنت به ظاهر معمولی اما دستکاریشده ارسال کند. مشکل زمانی ایجاد میشود که این کامنت در صفحه سایت نمایش داده شود و یک مدیر که قبلاً وارد پنل مدیریت شده، همان صفحه را باز کند. در این حالت، کد مخفیشده در کامنت میتواند در مرورگر مدیر اجرا شود و از سطح دسترسی همان مدیر برای ادامه حمله استفاده کند. به همین دلیل، این آسیبپذیری برای سایتهایی که بخش نظرات فعالی دارند اهمیت بیشتری پیدا میکند.
Comment2Shell نامی است که برای این زنجیره حمله انتخاب شده است. ریشه مشکل به نحوه پردازش و نمایش کامنتها در WordPress برمیگردد. WordPress هنگام ثبت نظر، محتوای آن را برای حذف کدهای خطرناک بررسی میکند. اما در مرحله نمایش، محتوای کامنت دوباره قالببندی میشود. مشکل امنیتی در فاصله میان این دو مرحله قرار داشته است. به زبان ساده، چیزی که هنگام ثبت نظر بیخطر به نظر میرسد، میتواند هنگام نمایش صفحه به شکلی تغییر کند که مرورگر آن را بهعنوان یک دستور قابل اجرا تفسیر کند.
یکی از نکات مهم این آسیبپذیری این است که مهاجم برای ارسال کامنت مخرب لزومی ندارد حساب کاربری داشته باشد. البته این به معنای آن نیست که هر سایت وردپرسی بلافاصله در معرض هک قرار میگیرد. کامنت باید در صفحه سایت نمایش داده شود و مرحله بعدی حمله نیز به باز شدن همان صفحه توسط یک مدیر واردشده به سایت وابسته است. بنابراین حمله به یک زنجیره چندمرحلهای نیاز دارد، اما نقطه شروع آن میتواند یک بازدیدکننده ناشناس باشد.
در بخش مهم این حمله، مهاجم منتظر میماند تا یک مدیر سایت صفحه دارای کامنت مخرب را باز کند. کدی که در مرورگر مدیر اجرا میشود میتواند از نشست فعال او استفاده کند. در سناریوی گزارششده، این دسترسی به مهاجم اجازه میدهد از قابلیت نصب افزونه در WordPress سوءاستفاده کند و در ادامه فایلی را روی سرور قرار دهد که امکان اجرای دستورات را فراهم میکند. به این ترتیب، یک مسیر بالقوه از یک کامنت ساده → مرورگر مدیر → دسترسی مدیریتی → اجرای کد روی سرور شکل میگیرد.
خیر.
این آسیبپذیری به شرایط مشخصی نیاز دارد و صرفاً ارسال یک نظر معمولی به معنی هک شدن سایت نیست. طبق بررسیهای منتشرشده، کامنت مخرب باید در صفحه قرار گرفته و نمایش داده شود. WordPress نیز در توضیحات امنیتی خود این آسیبپذیری را مرتبط با XSS ذخیرهشده از طریق قالببندی پاراگرافها و مشروط به تأیید کامنت معرفی کرده است. بنابراین سایتهایی که کامنتها را قبل از انتشار بررسی میکنند، یک مرحله اضافی برای جلوگیری از این نوع حمله دارند؛ هرچند بررسی کامنت بهتنهایی جایگزین بهروزرسانی امنیتی WordPress نیست.
WordPress این مشکل را در نسخه 7.1.1 برطرف کرده است. نسخه 7.1.1 در مجموع شامل ۱۱ اصلاح امنیتی بوده و WordPress به دلیل امنیتی بودن این بهروزرسانی، نصب آن را توصیه کرده است. این اصلاحات فقط به نسخه 7.1 محدود نشدهاند و برای شاخههای قدیمیتر نیز نسخههای اصلاحشده منتشر شدهاند. برای نمونه، WordPress نسخههای 7.0.5، 6.9.8 و تا نسخه 4.7.36 را برای شاخههای مربوطه ارائه کرده است.
بر اساس اطلاعات منتشرشده، شواهدی از سوءاستفاده واقعی از Comment2Shell در حملات سایبری مشاهده نشده است. همچنین این آسیبپذیری در فهرست آسیبپذیریهای مورد سوءاستفاده فعال CISA قرار ندارد. با این حال، نبود شواهدی از حمله واقعی به این معنا نیست که میتوان بهروزرسانی سایت را به تعویق انداخت؛ بهخصوص زمانی که یک آسیبپذیری عمومی شده و جزئیات فنی آن نیز در دسترس قرار گرفته است.
WordPress یکی از سیستمهای مدیریت محتوای پرکاربرد در جهان است و بسیاری از سایتهای خبری، فروشگاهی، شرکتی و شخصی از آن استفاده میکنند. به همین دلیل، انتشار یک آسیبپذیری در هسته WordPress میتواند برای تعداد زیادی از مدیران سایت اهمیت داشته باشد. این اتفاق بار دیگر نشان میدهد که امنیت وبسایت فقط به رمز عبور قوی محدود نمیشود. بهروزرسانی هسته WordPress، افزونهها و قالبها، کنترل دسترسی مدیران و بررسی فعالیتهای مشکوک نیز بخشی از امنیت یک سایت محسوب میشود.
مهمترین اقدام، بهروزرسانی WordPress به نسخهای است که این مشکل در آن برطرف شده باشد. برای نسخه 7.1، نسخه اصلاحشده 7.1.1 است و کاربران شاخههای قدیمیتر نیز باید نسخه امنیتی متناسب با شاخه WordPress خود را نصب کنند. WordPress امکان بهروزرسانی از بخش Updates پنل مدیریت را نیز فراهم کرده است. اگر امکان بهروزرسانی فوری وجود ندارد، غیرفعال کردن موقت بخش نظرات میتواند سطح مواجهه با این مسیر حمله را کاهش دهد؛ اما راهکار اصلی همچنان نصب بهروزرسانی امنیتی است.
Comment2Shell نمونه جالبی از این موضوع است که یک قابلیت ظاهراً ساده مانند ثبت نظر در سایت میتواند در صورت وجود یک نقص امنیتی، وارد یک زنجیره حمله پیچیده شود. البته این آسیبپذیری به شرایط مشخصی نیاز دارد و تاکنون نشانهای از سوءاستفاده گسترده از آن گزارش نشده است. با این حال، انتشار جزئیات فنی و وجود نسخه اصلاحشده باعث میشود بهروزرسانی WordPress اهمیت بیشتری پیدا کند. برای مدیران سایت، پیام این حادثه ساده است:
یک کامنت معمولی همیشه آنقدر بیخطر نیست که به نظر میرسد؛ اما یک WordPress بهروز میتواند بخش مهمی از این مسیر حمله را مسدود کند.
برای مطالعه مقالات بیشتر به سایت خانه متاورس ایران سر بزنید.