 خانه متاورس ایران
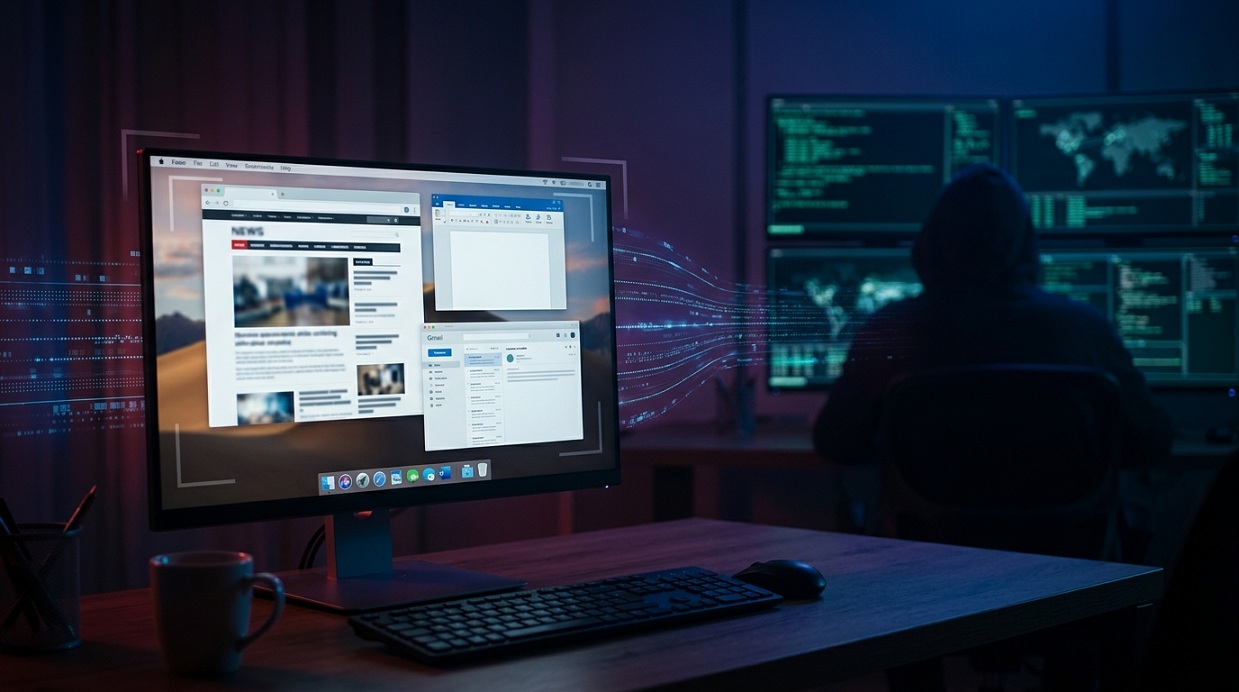
یک بدافزار جدید ویندوزی با نام BotHelper RAT شناسایی شده که میتواند به مهاجمان اجازه دهد صفحه نمایش کامپیوتر آلوده را بهصورت زنده مشاهده کنند و حتی کنترل بخشهایی از دستگاه را در اختیار بگیرند. این بدافزار علاوه بر مشاهده صفحه، قابلیتهایی مانند اجرای دستور، دریافت فایل، نظارت بر کلیپبورد و کنترل برخی عملکردهای سیستم را نیز دارد. بررسیها نشان میدهد BotHelper تلاش میکند فعالیت خود را پشت نام فایلهای معتبر ویندوز پنهان کند تا تشخیص آن برای کاربر دشوارتر شود.
یک بدافزار جدید ویندوزی با نام BotHelper RAT شناسایی شده که میتواند به مهاجمان اجازه دهد صفحه نمایش کامپیوتر آلوده را بهصورت زنده مشاهده کنند و حتی کنترل بخشهایی از دستگاه را در اختیار بگیرند. این بدافزار علاوه بر مشاهده صفحه، قابلیتهایی مانند اجرای دستور، دریافت فایل، نظارت بر کلیپبورد و کنترل برخی عملکردهای سیستم را نیز دارد. بررسیها نشان میدهد BotHelper تلاش میکند فعالیت خود را پشت نام فایلهای معتبر ویندوز پنهان کند تا تشخیص آن برای کاربر دشوارتر شود.
تا امروز وقتی صحبت از بدافزار میشد، بسیاری از کاربران تصور میکردند خطر اصلی فقط سرقت فایلها یا رمزهای عبور است. اما بعضی بدافزارها میتوانند بسیار فراتر از این عمل کنند. BotHelper RAT یکی از نمونههای جدید این تهدید است؛ برنامهای مخرب که میتواند به مهاجم اجازه دهد تصویری از صفحه کامپیوتر قربانی دریافت کند و فعالیتهای او را از راه دور زیر نظر بگیرد. یعنی اگر کاربر در حال باز کردن ایمیل، مشاهده یک سند، ورود به یک حساب کاربری یا انجام کاری در مرورگر باشد، مهاجم بالقوه میتواند آنچه روی صفحه دیده میشود را مشاهده کند. همین قابلیت باعث میشود چنین بدافزاری برای کاربران عادی نیز موضوعی جدی باشد.
BotHelper RAT یک ابزار دسترسی از راه دور مخرب برای ویندوز است. به زبان ساده، چنین بدافزاری میتواند یک کامپیوتر را بهگونهای در اختیار مهاجم قرار دهد که از راه دور بتواند برخی فعالیتها را روی آن انجام دهد. پژوهشگران Point Wild در بررسی خود متوجه شدند این بدافزار قبلاً مستند نشده بود و از چند مرحله برای اجرا و پنهان ماندن روی سیستم استفاده میکند. نکته قابل توجه این است که BotHelper فقط برای «دیدن صفحه» طراحی نشده است. بررسیها نشان میدهد این ابزار قابلیتهای دیگری نیز دارد که میتواند خطر یک سیستم آلوده را بیشتر کند.
یکی از مهمترین قابلیتهای BotHelper، امکان گرفتن تصویر از صفحه نمایش و ارسال آن برای مهاجم است. در بررسی Point Wild، مهاجمان دستورهایی را به بدافزار ارسال کردند که باعث شد BotHelper شروع به دریافت تصاویر صفحه و ارسال آنها به سرور مهاجم کند. در این آزمایش، تصاویر صفحه با فاصله زمانی مشخص ارسال میشدند و پژوهشگران توانستند عملکرد نظارت زنده را مشاهده کنند. این یعنی مهاجم لزوماً نیازی ندارد همه فایلهای موجود روی کامپیوتر را مستقیماً سرقت کند. اگر اطلاعات مهمی روی صفحه نمایش داده شود، همان تصویر میتواند برای او ارزشمند باشد. برای مثال، باز کردن یک ایمیل خصوصی، نمایش یک سند کاری یا ورود به یک حساب آنلاین میتواند اطلاعاتی را روی صفحه ظاهر کند که مهاجم قادر به مشاهده آنها باشد.
BotHelper قابلیتهای دیگری هم دارد. طبق بررسی انجامشده، این بدافزار میتواند در کنار تصویربرداری از صفحه، فرمانهایی را روی سیستم اجرا کند، فایلهایی را دریافت و اجرا کند، کلیپبورد را زیر نظر بگیرد و حتی برخی عملیات مربوط به سیستم را انجام دهد. همچنین امکان اضافه کردن قابلیتهای جدید از طریق افزونهها برای آن مشاهده شده است. به زبان ساده، BotHelper را نباید صرفاً یک ابزار برای گرفتن اسکرینشات دانست؛ این بدافزار میتواند به مهاجم مجموعهای از ابزارهای کنترلی را روی یک سیستم آلوده بدهد.
یکی از روشهایی که BotHelper برای پنهان ماندن استفاده میکند، نامگذاری فایل خود شبیه یکی از اجزای شناختهشده Microsoft Edge است. در بررسی Point Wild، فایل مخرب با نامی مشابه یکی از اجزای مرورگر Edge در پوشه موقت ویندوز قرار گرفته بود. چنین روشی میتواند باعث شود یک کاربر معمولی با دیدن نام فایل، تصور کند با یک فایل عادی و مرتبط با مرورگر مواجه است. البته صرفاً دیدن چنین نامی به معنای آلوده بودن کامپیوتر نیست و نباید کاربران بهصورت دستی فایلهای سیستمی را حذف کنند.
BotHelper تنها یکبار اجرا نمیشود و تمام. پژوهشگران متوجه شدند این بدافزار یک نسخه پنهان از خود ایجاد کرده و از قابلیت زمانبندی ویندوز برای اجرای دوباره آن استفاده میکند. در نتیجه، حذف کردن یک فایل بهتنهایی لزوماً به معنی پایان فعالیت بدافزار نیست. این روش باعث میشود بدافزار بتواند پس از مدتی دوباره اجرا شود و ارتباط خود را با مهاجم برقرار کند.
شاید نام BotHelper RAT در نگاه اول یک موضوع کاملاً تخصصی به نظر برسد، اما خطر اصلی آن بسیار ساده است:
اگر یک بدافزار کنترل از راه دور روی کامپیوتر شما اجرا شود، حریم خصوصی شما میتواند در معرض خطر قرار بگیرد.
موضوع فقط فایلهای شخصی نیست. اطلاعاتی که در مرورگر، ایمیل، پیامرسانها، نرمافزارهای کاری و صفحات وب نمایش داده میشوند نیز ممکن است برای مهاجم قابل مشاهده باشند. به همین دلیل، رعایت اصول امنیت سایبری برای کاربران عادی هم اهمیت دارد؛ حتی اگر فرد هیچ اطلاعات محرمانه یا تخصص فنی خاصی نداشته باشد.
برای مقابله با چنین تهدیدهایی لازم نیست کاربر متخصص امنیت باشد. چند اقدام ساده میتواند ریسک را کاهش دهد:
اگر رفتار غیرعادی روی سیستم مشاهده کردید، بهتر است ابتدا ارتباط دستگاه با اینترنت را قطع کنید تا احتمال ادامه ارتباط بدافزار با مهاجم کاهش پیدا کند. سپس با استفاده از یک ابزار امنیتی معتبر سیستم را بررسی کنید. در موارد مشکوک، بهتر است از یک متخصص کمک بگیرید؛ مخصوصاً اگر از آن کامپیوتر برای امور بانکی، کاری یا نگهداری اطلاعات حساس استفاده میشود. همچنین اگر احتمال میدهید رمز عبوری در زمان آلودگی در معرض دید قرار گرفته باشد، پس از پاکسازی سیستم، رمزهای مهم خود را تغییر دهید.
BotHelper RAT نشان میدهد تهدیدهای سایبری همیشه با یک پنجره هشدار بزرگ یا پیام عجیب خودشان را نشان نمیدهند. گاهی یک برنامه مخرب تلاش میکند کاملاً عادی به نظر برسد و در پسزمینه فعالیت کند. بررسی Point Wild نشان میدهد BotHelper میتواند از مشاهده زنده صفحه نمایش گرفته تا اجرای فرمان و دریافت فایل، مجموعهای از قابلیتها را در اختیار مهاجم قرار دهد. برای کاربران عادی، مهمترین پیام این ماجرا ساده است: هر فایل یا برنامه ناشناسی که روی کامپیوتر اجرا میشود، میتواند بیشتر از چیزی باشد که در ظاهر به نظر میرسد. به همین دلیل، مراقبت از منبع فایلها، بهروزرسانی سیستم و توجه به رفتارهای غیرعادی کامپیوتر، همچنان از سادهترین راههای کاهش خطر محسوب میشود.
برای مطالعه مقالات بیشتر به سایت خانه متاورس ایران سر بزنید.