برچسب:

مهندسی اجتماعی

ROMULUS
صفحه جعلی، تله بدافزار؛ ROMULUS چه می‌کند؟
پژوهشگران امنیت سایبری از بستری به نام ROMULUS پرده برداشته‌اند که مجرمان سایبری از آن برای انتشار بدافزارهایی مانند LegionLoader استفاده می‌کنند. این بستر با نمایش صفحه‌های جعلی، کاربران را فریب می‌دهد تا تصور کنند برای رفع یک مشکل یا تکمیل یک فرایند باید دستورهایی را روی رایانه خود اجرا کنند. در واقع، همین اقدام می‌تواند راه را برای ورود بدافزار و سرقت اطلاعات باز کند. این روش نشان می‌دهد که مجرمان سایبری بیش از گذشته از فریب کاربران برای آلوده‌کردن دستگاه‌هایشان استفاده می‌کنند.
ROMULUS
صفحه جعلی، تله بدافزار؛ ROMULUS چه می‌کند؟

پژوهشگران امنیت سایبری از بستری به نام ROMULUS پرده برداشته‌اند که مجرمان سایبری از آن برای انتشار بدافزارهایی مانند LegionLoader استفاده می‌کنند. این بستر با نمایش صفحه‌های جعلی، کاربران را فریب می‌دهد تا تصور کنند برای رفع یک مشکل یا تکمیل یک فرایند باید دستورهایی را روی رایانه خود اجرا کنند. در واقع، همین اقدام می‌تواند راه را برای ورود بدافزار و سرقت اطلاعات باز کند. این روش نشان می‌دهد که مجرمان سایبری بیش از گذشته از فریب کاربران برای آلوده‌کردن دستگاه‌هایشان استفاده می‌کنند.

Passkey
تماس جعلی؛ راه هکرها به حساب شما
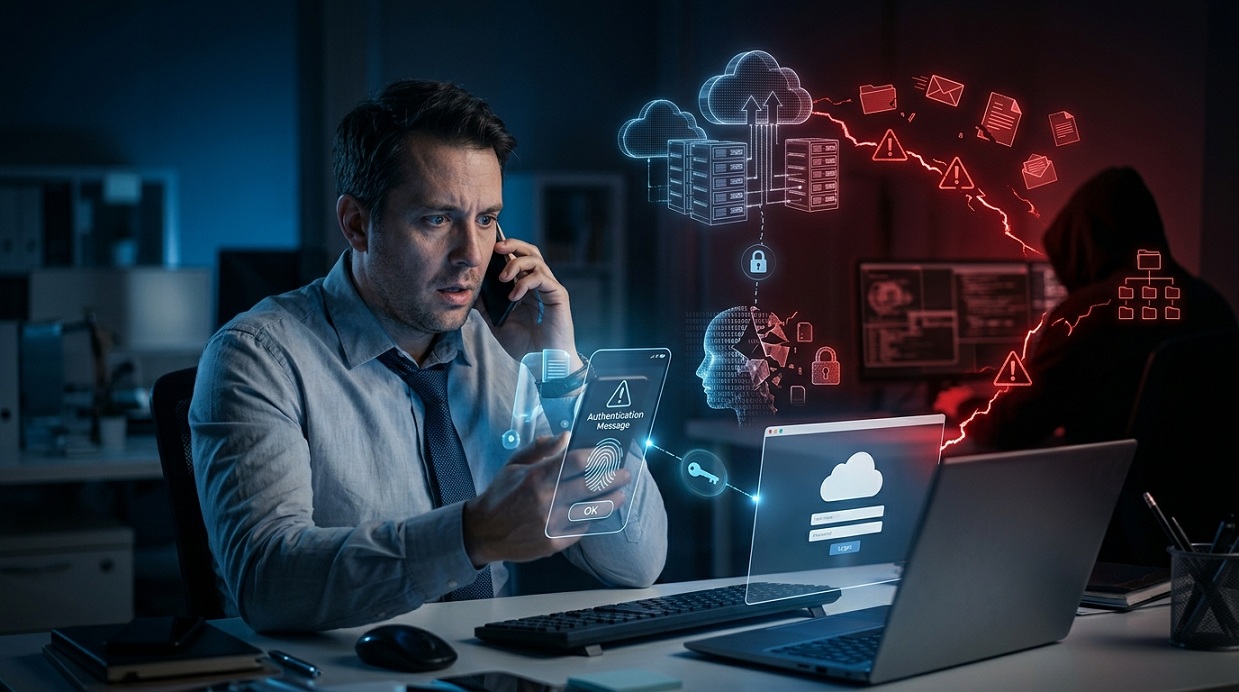
هکرها دیگر همیشه برای سرقت حساب‌های آنلاین به روش‌های پیچیده و قابل تشخیص متوسل نمی‌شوند. در یک زنجیره حمله که Microsoft Security Research بررسی کرده، مهاجمان ابتدا با تماس تلفنی یا پیام جعلی خود را به‌عنوان پشتیبانی فناوری اطلاعات معرفی می‌کنند و با بهانه‌هایی مانند فعال‌سازی Passkey یا تنظیم مجدد احراز هویت چندمرحله‌ای، کاربر را به یک صفحه ورود جعلی هدایت می‌کنند.
Passkey
تماس جعلی؛ راه هکرها به حساب شما

هکرها دیگر همیشه برای سرقت حساب‌های آنلاین به روش‌های پیچیده و قابل تشخیص متوسل نمی‌شوند. در یک زنجیره حمله که Microsoft Security Research بررسی کرده، مهاجمان ابتدا با تماس تلفنی یا پیام جعلی خود را به‌عنوان پشتیبانی فناوری اطلاعات معرفی می‌کنند و با بهانه‌هایی مانند فعال‌سازی Passkey یا تنظیم مجدد احراز هویت چندمرحله‌ای، کاربر را به یک صفحه ورود جعلی هدایت می‌کنند.

LinkedIn
استخدام جعلی لینکدین؛ تله هکرها برای برنامه‌نویس‌ها
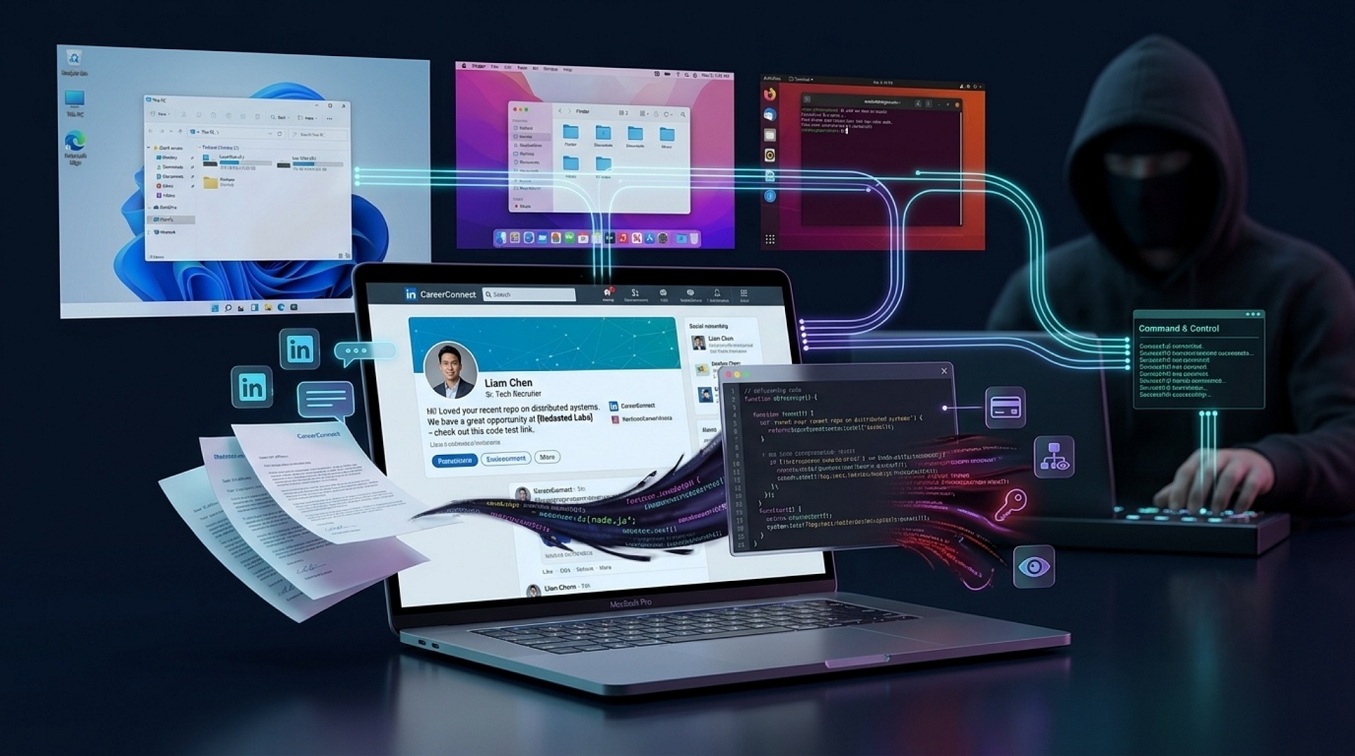
یک کارزار هدفمند منتسب به گروه سایبری Mirage Kitten نشان می‌دهد حتی فرایند استخدام آنلاین نیز می‌تواند به ابزاری برای جاسوسی سایبری تبدیل شود. مهاجمان با ساخت پروفایل‌های جعلی استخدام در LinkedIn، مهندسان نرم‌افزار فعال در حوزه‌های هواپیمایی و فین‌تک را هدف می‌گیرند و با پیشنهاد یک آزمون فنی، آن‌ها را به دانلود و اجرای یک بسته نرم‌افزاری آلوده ترغیب می‌کنند. این بدافزارها که با Node.js و JavaScript توسعه یافته‌اند، قابلیت هدف قرار دادن ویندوز، macOS و Linux را دارند و می‌توانند دسترسی عمیقی به سیستم قربانی ایجاد کنند.
LinkedIn
استخدام جعلی لینکدین؛ تله هکرها برای برنامه‌نویس‌ها

یک کارزار هدفمند منتسب به گروه سایبری Mirage Kitten نشان می‌دهد حتی فرایند استخدام آنلاین نیز می‌تواند به ابزاری برای جاسوسی سایبری تبدیل شود. مهاجمان با ساخت پروفایل‌های جعلی استخدام در LinkedIn، مهندسان نرم‌افزار فعال در حوزه‌های هواپیمایی و فین‌تک را هدف می‌گیرند و با پیشنهاد یک آزمون فنی، آن‌ها را به دانلود و اجرای یک بسته نرم‌افزاری آلوده ترغیب می‌کنند. این بدافزارها که با Node.js و JavaScript توسعه یافته‌اند، قابلیت هدف قرار دادن ویندوز، macOS و Linux را دارند و می‌توانند دسترسی عمیقی به سیستم قربانی ایجاد کنند.

Quishing
فیشینگ QR؛ تهدیدی پنهان برای سازمان‌ها
کدهای QR دیگر فقط ابزاری برای دسترسی سریع به لینک‌ها نیستند؛ مهاجمان سایبری از آن‌ها برای اجرای نوعی فیشینگ موسوم به Quishing استفاده می‌کنند. این روش می‌تواند لینک مخرب را از دید برخی سازوکارهای سنتی امنیتی پنهان کند و کاربر را به صفحات جعلی، سرقت اطلاعات، بدافزار یا حتی حملات مرتبط با احراز هویت چندمرحله‌ای هدایت کند. بر اساس گزارش ESET، کدهای QR مخرب در نیمه نخست سال ۲۰۲۶ در ۱۱ درصد از ایمیل‌های فیشینگ مشاهده شده‌اند.
Quishing
فیشینگ QR؛ تهدیدی پنهان برای سازمان‌ها

کدهای QR دیگر فقط ابزاری برای دسترسی سریع به لینک‌ها نیستند؛ مهاجمان سایبری از آن‌ها برای اجرای نوعی فیشینگ موسوم به Quishing استفاده می‌کنند. این روش می‌تواند لینک مخرب را از دید برخی سازوکارهای سنتی امنیتی پنهان کند و کاربر را به صفحات جعلی، سرقت اطلاعات، بدافزار یا حتی حملات مرتبط با احراز هویت چندمرحله‌ای هدایت کند. بر اساس گزارش ESET، کدهای QR مخرب در نیمه نخست سال ۲۰۲۶ در ۱۱ درصد از ایمیل‌های فیشینگ مشاهده شده‌اند.

AI Security
هشدار بزرگ؛ هوش مصنوعی از دفاع سایبری جلو زد
رشد سریع حملات سایبری مبتنی بر هوش مصنوعی در منطقه آسیا-اقیانوسیه نگرانی‌های تازه‌ای درباره آمادگی سازمان‌ها ایجاد کرده است. یک مطالعه جدید هشدار می‌دهد که سرعت گسترش تهدیدهای سایبری مجهز به هوش مصنوعی در حال افزایش است، در حالی که بسیاری از سازمان‌ها هنوز زیرساخت‌ها و آمادگی لازم برای مقابله با این حملات را در اختیار ندارند. این وضعیت می‌تواند شکاف میان توانایی مهاجمان و ظرفیت دفاعی سازمان‌ها را بیشتر کند.
AI Security
هشدار بزرگ؛ هوش مصنوعی از دفاع سایبری جلو زد

رشد سریع حملات سایبری مبتنی بر هوش مصنوعی در منطقه آسیا-اقیانوسیه نگرانی‌های تازه‌ای درباره آمادگی سازمان‌ها ایجاد کرده است. یک مطالعه جدید هشدار می‌دهد که سرعت گسترش تهدیدهای سایبری مجهز به هوش مصنوعی در حال افزایش است، در حالی که بسیاری از سازمان‌ها هنوز زیرساخت‌ها و آمادگی لازم برای مقابله با این حملات را در اختیار ندارند. این وضعیت می‌تواند شکاف میان توانایی مهاجمان و ظرفیت دفاعی سازمان‌ها را بیشتر کند.

امنیت ایمیل
هوش مصنوعی امنیت ایمیل را به چالش کشید
رشد سریع حملات سایبری مبتنی بر هوش مصنوعی، کارایی بسیاری از راهکارهای سنتی امنیت ایمیل را با چالش جدی مواجه کرده است. کارشناسان امنیت سایبری معتقدند مهاجمان با بهره‌گیری از فناوری‌های مولد و خودکارسازی حملات، کمپین‌های فیشینگ پیچیده‌تر و متقاعدکننده‌تری طراحی می‌کنند؛ موضوعی که باعث شده روش‌های قدیمی مبتنی بر امضا، فیلترهای ثابت و قوانین از پیش تعیین‌شده دیگر به‌تنهایی پاسخگوی تهدیدات نباشند. به همین دلیل، سازمان‌ها به سمت استفاده از تحلیل رفتاری، هوش مصنوعی و سامانه‌های هوشمند تشخیص تهدید حرکت کرده‌اند.
امنیت ایمیل
هوش مصنوعی امنیت ایمیل را به چالش کشید

رشد سریع حملات سایبری مبتنی بر هوش مصنوعی، کارایی بسیاری از راهکارهای سنتی امنیت ایمیل را با چالش جدی مواجه کرده است. کارشناسان امنیت سایبری معتقدند مهاجمان با بهره‌گیری از فناوری‌های مولد و خودکارسازی حملات، کمپین‌های فیشینگ پیچیده‌تر و متقاعدکننده‌تری طراحی می‌کنند؛ موضوعی که باعث شده روش‌های قدیمی مبتنی بر امضا، فیلترهای ثابت و قوانین از پیش تعیین‌شده دیگر به‌تنهایی پاسخگوی تهدیدات نباشند. به همین دلیل، سازمان‌ها به سمت استفاده از تحلیل رفتاری، هوش مصنوعی و سامانه‌های هوشمند تشخیص تهدید حرکت کرده‌اند.

امنیت اطلاعات
واتساپ قابلیت Username را عرضه کرد
واتساپ عرضه تدریجی قابلیت Username را آغاز کرده است؛ قابلیتی که به کاربران اجازه می‌دهد بدون اشتراک‌گذاری شماره تلفن با دیگران ارتباط برقرار کنند. این ویژگی با هدف افزایش حریم خصوصی بیش از سه میلیارد کاربر این پیام‌رسان توسعه یافته، اما هم‌زمان کارشناسان امنیت سایبری هشدار داده‌اند که در صورت سوءاستفاده، این قابلیت می‌تواند زمینه را برای جعل هویت، حملات فیشینگ و کلاهبرداری‌های مهندسی اجتماعی فراهم کند. با این حال، واتساپ اعلام کرده است که برای کاهش این خطرات، لایه‌های امنیتی متعددی در این قابلیت در نظر گرفته شده‌اند.
امنیت اطلاعات
واتساپ قابلیت Username را عرضه کرد

واتساپ عرضه تدریجی قابلیت Username را آغاز کرده است؛ قابلیتی که به کاربران اجازه می‌دهد بدون اشتراک‌گذاری شماره تلفن با دیگران ارتباط برقرار کنند. این ویژگی با هدف افزایش حریم خصوصی بیش از سه میلیارد کاربر این پیام‌رسان توسعه یافته، اما هم‌زمان کارشناسان امنیت سایبری هشدار داده‌اند که در صورت سوءاستفاده، این قابلیت می‌تواند زمینه را برای جعل هویت، حملات فیشینگ و کلاهبرداری‌های مهندسی اجتماعی فراهم کند. با این حال، واتساپ اعلام کرده است که برای کاهش این خطرات، لایه‌های امنیتی متعددی در این قابلیت در نظر گرفته شده‌اند.

AMOS Malware
OpenClaw؛ فریب هوشمندانه برای نصب AMOS
گزارش‌های تازه امنیتی در تاریخ ۲۶ فوریه ۲۰۲۶ نشان می‌دهد بدافزاری با نام OpenClaw از طریق ترفندهای جدید مهندسی اجتماعی در حال انتشار است. این بدافزار با فریب کاربران و القای نیاز به وارد کردن رمز عبور سیستم، زمینه نصب مخفیانه بدافزار AMOS را فراهم می‌کند. کارشناسان هشدار داده‌اند که این کمپین می‌تواند کاربران عادی و حتی سازمان‌ها را هدف قرار دهد و بر ضرورت تقویت امنیت سایبری و افزایش آگاهی درباره مهندسی اجتماعی تأکید کرده‌اند.
AMOS Malware
OpenClaw؛ فریب هوشمندانه برای نصب AMOS

گزارش‌های تازه امنیتی در تاریخ ۲۶ فوریه ۲۰۲۶ نشان می‌دهد بدافزاری با نام OpenClaw از طریق ترفندهای جدید مهندسی اجتماعی در حال انتشار است. این بدافزار با فریب کاربران و القای نیاز به وارد کردن رمز عبور سیستم، زمینه نصب مخفیانه بدافزار AMOS را فراهم می‌کند. کارشناسان هشدار داده‌اند که این کمپین می‌تواند کاربران عادی و حتی سازمان‌ها را هدف قرار دهد و بر ضرورت تقویت امنیت سایبری و افزایش آگاهی درباره مهندسی اجتماعی تأکید کرده‌اند.

هوش مصنوعی مولد
وقتی هوش مصنوعی به خدمت هکرها درمی‌آید؛ گزارش جدید Unit 42 درباره جهش خطرناک بدافزارهای AI-محور
گزارش تازه Unit 42 از شرکت Palo Alto Networks نشان می‌دهد مهاجمان سایبری با تکیه بر هوش مصنوعی مولد، سرعت طراحی حملات، توسعه بدافزار و استخراج داده را به‌طور چشمگیری افزایش داده‌اند. بر اساس این گزارش، زمان متوسط سرقت داده پس از نفوذ اولیه به حدود ۷۲ دقیقه کاهش یافته و اغلب رخنه‌ها ماهیتی چندلایه دارند. این یافته‌ها نشان می‌دهد سازمان‌ها برای مقابله با تهدیدات جدید باید از رویکردهای دفاعی سنتی عبور کنند و به سمت تحلیل رفتاری و معماری Zero Trust حرکت کنند.
هوش مصنوعی مولد
وقتی هوش مصنوعی به خدمت هکرها درمی‌آید؛ گزارش جدید Unit 42 درباره جهش خطرناک بدافزارهای AI-محور

گزارش تازه Unit 42 از شرکت Palo Alto Networks نشان می‌دهد مهاجمان سایبری با تکیه بر هوش مصنوعی مولد، سرعت طراحی حملات، توسعه بدافزار و استخراج داده را به‌طور چشمگیری افزایش داده‌اند. بر اساس این گزارش، زمان متوسط سرقت داده پس از نفوذ اولیه به حدود ۷۲ دقیقه کاهش یافته و اغلب رخنه‌ها ماهیتی چندلایه دارند. این یافته‌ها نشان می‌دهد سازمان‌ها برای مقابله با تهدیدات جدید باید از رویکردهای دفاعی سنتی عبور کنند و به سمت تحلیل رفتاری و معماری Zero Trust حرکت کنند.

Scam Alert
هشدار امنیتی: موج جدید حملات فیشینگ ولنتاینی کاربران را هدف گرفت
در آستانه روز ولنتاین (۱۴ فوریه)، گزارش جدید شرکت امنیتی BitSight نشان می‌دهد مهاجمان سایبری کمپین‌های گسترده‌ای از ایمیل‌ها و پیام‌های فیشینگ موضوع‌محور را راه‌اندازی کرده‌اند. این حملات با سوءاستفاده از فضای احساسی و پیشنهادهای جعلی هدیه، کاربران را به صفحات مخرب هدایت می‌کنند و با هدف سرقت اطلاعات شخصی و مالی انجام می‌شوند. کارشناسان امنیتی نسبت به افزایش این تهدیدات فصلی هشدار داده‌اند.
Scam Alert
هشدار امنیتی: موج جدید حملات فیشینگ ولنتاینی کاربران را هدف گرفت

در آستانه روز ولنتاین (۱۴ فوریه)، گزارش جدید شرکت امنیتی BitSight نشان می‌دهد مهاجمان سایبری کمپین‌های گسترده‌ای از ایمیل‌ها و پیام‌های فیشینگ موضوع‌محور را راه‌اندازی کرده‌اند. این حملات با سوءاستفاده از فضای احساسی و پیشنهادهای جعلی هدیه، کاربران را به صفحات مخرب هدایت می‌کنند و با هدف سرقت اطلاعات شخصی و مالی انجام می‌شوند. کارشناسان امنیتی نسبت به افزایش این تهدیدات فصلی هشدار داده‌اند.