 خانه متاورس ایران
امنیت ویندوز
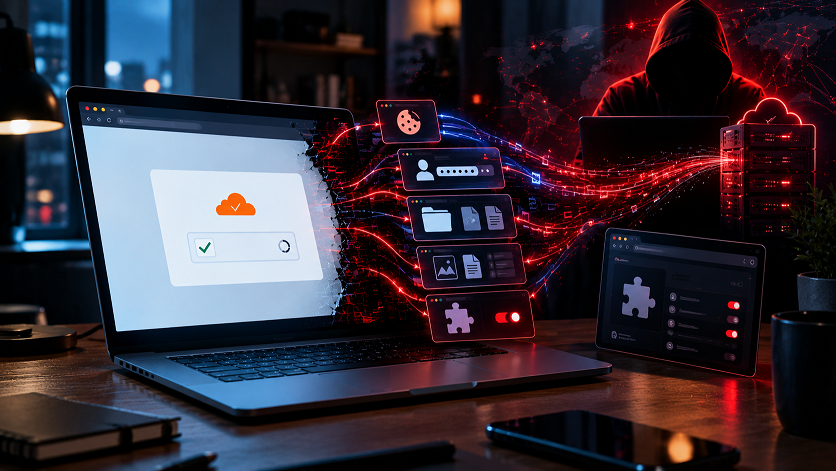
بیش از ۱۰۰ وبسایت قانونی توسط مهاجمان سایبری آلوده شدهاند تا کاربران را با یک صفحه جعلی شبیه تأیید امنیتی Cloudflare فریب دهند. این صفحه از کاربر میخواهد برای اثبات اینکه ربات نیست، یک دستور را اجرا کند؛ اما پشت این درخواست ساده، نصب بدافزار LunexStealer قرار دارد. این بدافزار میتواند اطلاعات مرورگر، کوکیها، اطلاعات ورود و حتی فایلهای موجود روی سیستم را در اختیار مهاجمان قرار دهد.
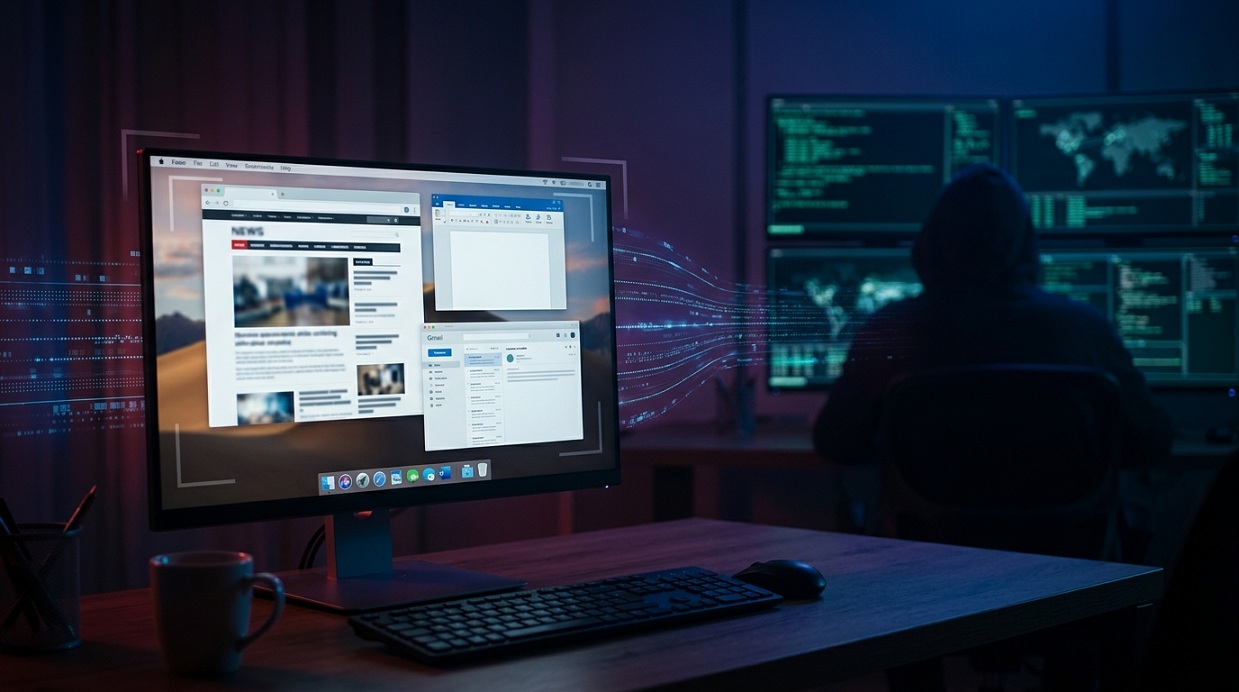
یک بدافزار جدید ویندوزی با نام BotHelper RAT شناسایی شده که میتواند به مهاجمان اجازه دهد صفحه نمایش کامپیوتر آلوده را بهصورت زنده مشاهده کنند و حتی کنترل بخشهایی از دستگاه را در اختیار بگیرند. این بدافزار علاوه بر مشاهده صفحه، قابلیتهایی مانند اجرای دستور، دریافت فایل، نظارت بر کلیپبورد و کنترل برخی عملکردهای سیستم را نیز دارد. بررسیها نشان میدهد BotHelper تلاش میکند فعالیت خود را پشت نام فایلهای معتبر ویندوز پنهان کند تا تشخیص آن برای کاربر دشوارتر شود.
انتشار جزئیات یک آسیبپذیری Zero-Day جدید در سیستمعامل ویندوز با نام LegacyHive توجه گسترده جامعه امنیت سایبری را به خود جلب کرده است. این آسیبپذیری که توسط پژوهشگر امنیتی Nightmare Eclipse شناسایی و معرفی شده، هنوز وصله رسمی از سوی مایکروسافت دریافت نکرده و به همین دلیل میتواند به هدفی جذاب برای مهاجمان سایبری تبدیل شود. کارشناسان از سازمانها و مدیران فناوری اطلاعات خواستهاند تا زمان انتشار بهروزرسانی رسمی، اقدامات پیشگیرانه را برای کاهش ریسک حملات در اولویت قرار دهند.